接続管理のマネージド化とカタログMCPツールの役割
AWSは2026年10月20日、WorkSpaces for AI agentsにおいて、認証とデスクトップ接続をマネージドMCP(Model Context Protocol)サービスの一部として扱う機能を発表しました(AWSの発表資料)。
従来、AIエージェントをデスクトップ環境へ接続するには、セッション前要件の管理や、ストリーミングURLの手動生成・呼び出し・ローテーションなどが必要であり、接続の維持にカスタムコードを書く負担がありました。今回の更新により、OAuth 2.0を通じて既存のAWS認証情報でセッションを作成できるようになり、接続ライフサイクルそのものをサービス側が管理します。
さらに、カタログMCP Toolが導入されたことで、エージェントはOSのスタートメニューやタスクバーを画面操作で辿るのではなく、利用可能なアプリを一覧化して実行時に起動や切り替えを行えるようになりました。企業があらかじめ構成したVPC制御やデータ損失防止(DLP)ポリシー、セッションレベルのセキュリティ設定がそのまま引き継がれる点も明記されています。
状態の照会と、人がリアルタイムで観察・停止できる仕組み
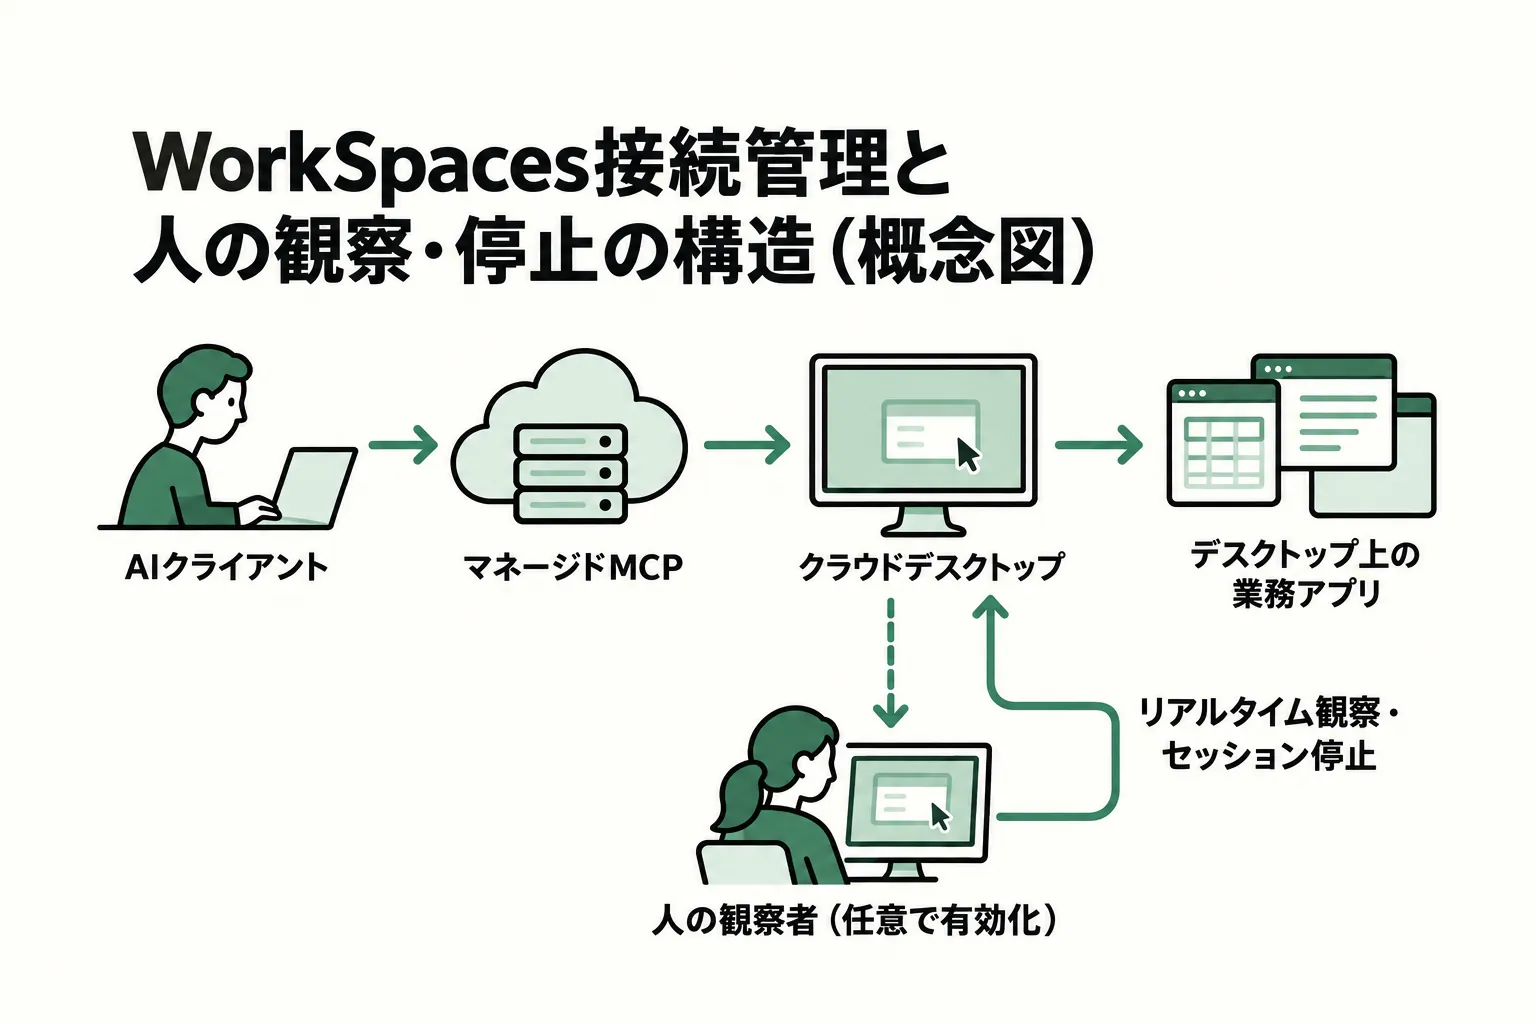
AIエージェントがデスクトップ上で自律的に動作する際、どのような状態にあるかを把握する仕組みも用意されています。今回の機能では、接続中のデスクトップスタック、フリート、セッションを状態照会で確認できるほか、リアルタイムでエージェントを観察するためのリンク生成も可能です。
また、公式ドキュメントであるWorkSpaces Applicationsの開発者向け案内では、人間の観察者がエージェントセッションをリアルタイムで閲覧し、必要に応じて停止できる機能を有効化できることが示されています。
ただし、この機能が存在することは、人間が画面に常時張り付く監視義務があることや、自動的に安全が保証されることを意味するわけではありません。どの段階で人間が介入し、停止した際にどのような状態確認を行うかという運用上の取り決めは、利用企業側で決めておく必要があります。
国内業務への応用:照会から下書きまでを試す仮定例
今回の更新で「カスタムコードが不要になる」と説明されているのは、認証やデスクトップ接続管理の領域です。エージェントがアプリを起動できたとしても、アプリ内の業務ロジックや入力内容の妥当性判断までが自動的に完結するわけではありません。
実在の事例ではなく検討のための仮定例として、卸売会社における受注照会と出荷指示の業務を考えてみます。担当者が日々行っている作業のうち、受注管理アプリで新規注文を照会し、別の出荷管理アプリへ「出荷指示の下書き」を登録する工程が対象です。
この場合、最初から出荷の最終確定や顧客への通知までを任せるのではなく、まずは検証用データを用いて照会と下書き作成までをAIエージェントに試させます。確定ボタンの押下や最終承認は人間の担当者が行う役割分担にすることで、二重処理や誤登録のリスクを抑えながら、実際のアプリ操作の確実性を確かめることができます。
自社で検討を進める際も、まずは普段の作業で開いているアプリや参照・入力している項目を書き出し、利用するアカウントの権限を照会や下書き作成だけに制限できるか、不整合が生じた際に停止すべき条件は何かを整理することが具体的な第一歩となります。
既存業務の整理と接続設計の進め方
クラウドデスクトップへの接続やアプリ起動がインフラ側で簡素化されたことで、企業は「どの業務工程を切り出し、どのように人間の確認を挟むか」という実務設計により集中できるようになりました。アプリ内の操作手順、例外時の検知、既存の業務ルールとの整合性は、それぞれの現場環境に合わせて個別に具体化していく必要があります。
株式会社デノフでは、日々の業務フローの整理からAIを活用する業務の選定、ツール選定、社内ツールの設計・開発までを一貫して支援しています(デノフのサービス案内)。既存デスクトップアプリの照会・転記作業をどこから見直すべきか、安全な確認体制をどう組み立てるかなど、構想段階からの整理が可能です。
デスクトップ業務の効率化やシステム連携の進め方について検討されている場合は、デノフへの相談窓口よりお気軽にご相談ください。