イベント運営の反復作業を「Issue」から動かす仕組み
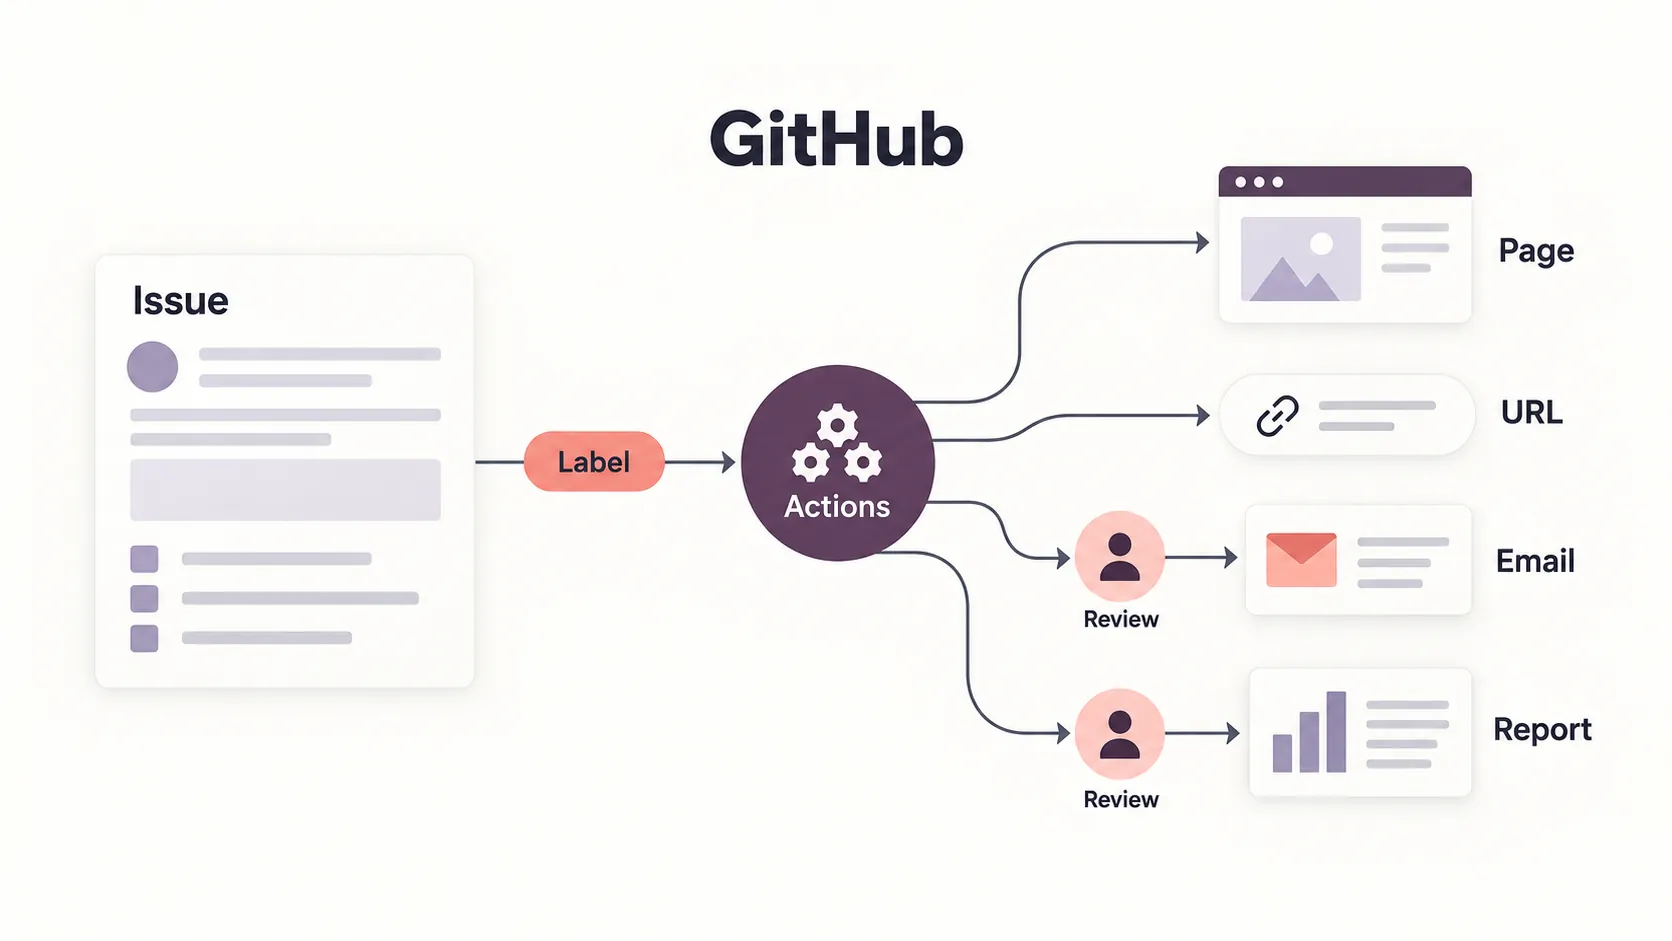
セミナーやコミュニティイベントの運営では、開催決定後に定型的な作業が数多く発生します。告知ページの複製、計測パラメータ付きURLの発行、案内メールの作成、関係チームへの依頼、参加者リストの定期確認や事後レポートの集約など、個々の作業は単純でも、手作業が重なれば入力ミスや確認漏れのリスクが高まります。
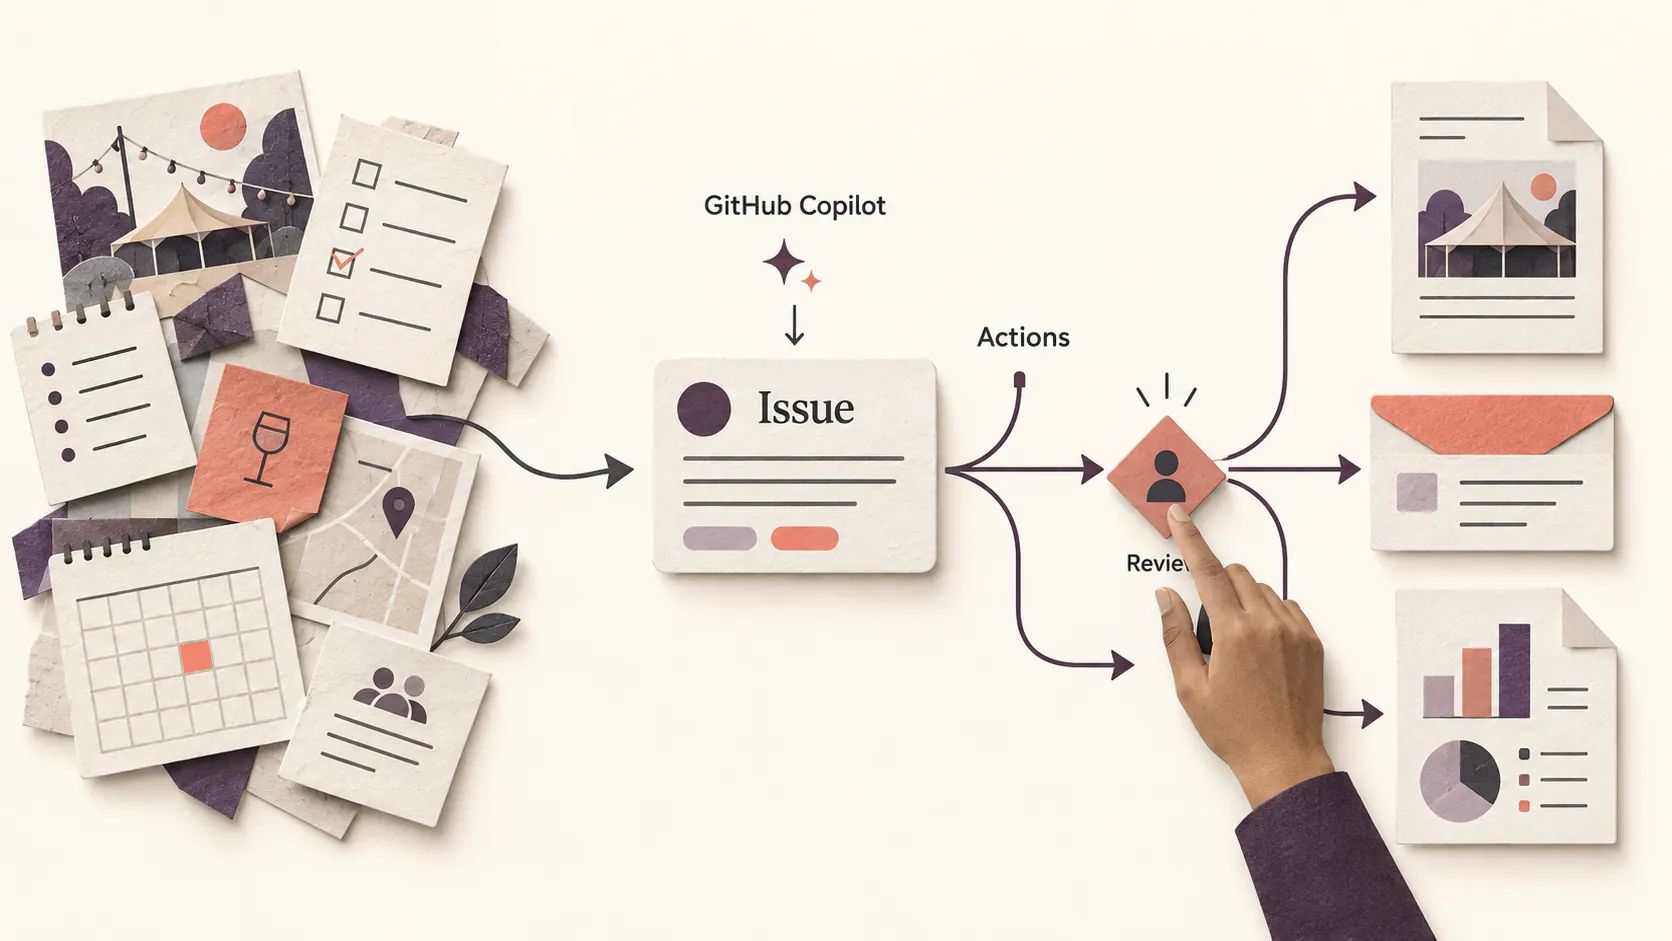
こうした課題に対し、GitHubで日本と韓国のマーケティングを担当する担当者が、イベント運営全体をGitHub IssueとGitHub Actions、そしてGitHub Copilotで自動化した実践例を公式ブログのMarketing ops as code: Automating events from planning to follow-up on GitHubで公開しました。著者の説明によると、かつて手作業で組み立てるのに2日ほど費やしていた準備作業が単一のIssueから整うようになり、1日の大半を要していた初期設定が数分で完了するようになったと報告されています(※著者による自社運用の自己報告であり、第三者検証された効果測定値ではありません)。
この取り組みの土台になっているのは、開発現場で日常的に使われている3つの基本機能です。
- Issueフォーム:自由記述のテキストではなく、イベント名、開催日、対象地域、キャンペーン名などの必須項目をフォーム形式で構造化して受け付けます。
- ラベル:単なる分類用タグではなく、処理を開始するスイッチとして機能させます。たとえば特定のラベルが付与されたことをトリガーに設定します。
- GitHub Actions:ラベルの付与を検知して起動し、Issueフォームの入力値を読み取って外部ツールの操作や関係者への通知を順次実行します。
この自動化を支える必須条件として挙げられているのが、外部サービスをスクリプトで操作できる窓口(APIまたはCLI)の存在です。事例では、イベント管理プラットフォームとの連携にはAPIを利用し、CRMとの連携にはブラウザ認証を扱う公式CLIを活用して、個別のAPIキー設定を行わずに処理を動かしています。ただし、他社のCRMや関連ツールで同様のCLIや認証方式が提供されているとは限らず、実際にどのような接続手段が利用可能かはツールごとの仕様確認が必要です。
「AIが起草し、人が決める」役割分担と手順書のコード化
この事例で特徴的なのは、最初からすべての処理を自動スクリプトで完結させるのではなく、パイプラインの入口にAIとの対話を配置している点です。
リポジトリ内には、キャンペーンの命名規則や地域のタイムゾーン、案内メールの要件をMarkdownで定義したチーム向けの手順書(AGENTS.md)が配置されています。担当者がAIアシスタントにイベント開催の意向を伝えると、AIが手順書に沿って過去の類似イベントを参照し、適切なキャンペーン名やメール文面の案を作成します。
ここで徹底されているのが、「AIが下書きを作成し、人間が最終決定を行う」という役割分担です。担当者がキャンペーン名、メール件名、開催日程などを自分の目で確認して承認した段階で、初めてIssueが起票され、後続のGitHub Actionsによる自動処理へ引き継がれます。すべてを固定的な自動化にすると例外への対応力が失われ、かといってすべてを手入力にするとミスが発生します。AIに対話形式で下書きを作らせ、人が承認したデータだけを構造化Issueに流し込む設計が、柔軟性と正確性のバランスを保っています。
さらに、イベント終了後の参加者データ整形やレポート集約といった事後処理には、Markdownで手順を記述したCopilot skillsが活用されています。地域や対象セグメントごとに異なる細かな運用手順をMarkdown形式の手順書として管理し、変更が必要な場合はプルリクエストを作成してレビューを経て取り込む「運用手順のコード化」が行われています。
DRY_RUNと監視設計:自動化を安全に動かし続けるための防御策
外部システムと連携する自動化を進める際、避けて通れないのが「意図しない変更や誤配信をいかに防ぐか」という安全性への配慮です。事例では、安心して検証を進めるためにいくつかの防御策が導入されています。
第一に、外部サービスに対して実際の変更を加えないDRY_RUN(リハーサル)設定がすべてのワークフローに組み込まれています。設定を有効にしておけば、告知ページの作成や他リポジトリへのIssue起票を行わずに一連の処理の流れをテストできるため、業務担当者自身が安全に試行錯誤を重ねることができます。
第二に重要なのが、実行後の監視と異常検知です。事例の著者自身、毎朝 cron で自動実行していた登録者確認ワークフローが、エラー通知の仕組みがなかったために5日間停止していたことに気付かなかったという失敗経験を明かしています。定期的に動く自動化ほど、「動いているはず」と思い込みやすいため、処理が失敗した際に担当者へ明確に異常を知らせる通知設計が不可欠です。
外部連携の信頼性という観点では、サービス全体の基盤設計にも注意を払う必要があります。GitHub自身が公表した2026年8月の障害報告では、障害復旧時にクライアント側のリトライループが負荷を急増させた経験から、サービス間のリトライ上限やリトライ予算、可変タイムアウトの整備を進める方針が示されました。外部ツールのAPIや連携スクリプトを自作する場合も、エラー発生時に無制限な再試行で相手先システムや自社基盤に負荷を集中させない考慮が求められます。
国内の定型業務へ応用するステップ
このアプローチは、開発者向けイベントだけでなく、定期的に反復業務を行っているさまざまな事業活動に応用を検討できます。たとえば、地域向けセミナーを定期開催している事業者が、開催概要や対象者、告知先を構造化フォームで受け付け、担当者の承認後に告知準備や参加者一覧の確認作業を段階的に補助していくようなケースです。
自社の業務で小さな自動化を始める場合、まずは次のような段階的な整理から着手できます。
- 反復作業の書き出し:毎週、あるいは開催ごとに発生している手順を時系列で棚卸しします。
- ツールの連携手段の確認:使用している管理ツールやフォーム、顧客管理システムに、APIやCLI、CSVエクスポートなどのデータ入出力手段があるかを確認します。
- 判断と定型処理の切り分け:案内文のチェックや日程確定など「人が判断・承認すべき工程」と、URL生成やデータ整形など「定型処理として試せる工程」を明確に分離します。
ただし、個別のクラウドサービスによってAPIの提供状況や認証仕様、権限管理の仕組みは異なります。また、顧客情報を扱う際には社内のセキュリティ規程やデータ取り扱いルールに適合しているかを個別に確認したうえで設計を進める必要があります。
業務整理とシステム連携のご相談
日々の業務で発生する作業を効率化しようとするとき、「どこまでをツールの標準機能やAIに任せ、どこに人の承認を残すべきか」という境界線の見極めが最初のハードルになります。最初から大規模な仕組みを導入するのではなく、反復している業務フローを棚卸しし、安全な確認工程を挟みながら小さく試作を重ねることが現実的な第一歩です。
デノフでは、複数ツールにまたがる定型業務のフロー整理や、既存ツールの連携可能性の調査、AI支援と人の確認工程を組み合わせた業務設計のご相談を承っています。現在の手順をどのように整理し、どのような検証環境から始めるべきかお悩みの際は、デノフのサービス案内をご覧のうえ、デノフへの相談窓口よりお気軽にお問い合わせください。