反復する依存関係トリアージをAIの定期実行ジョブに任せる
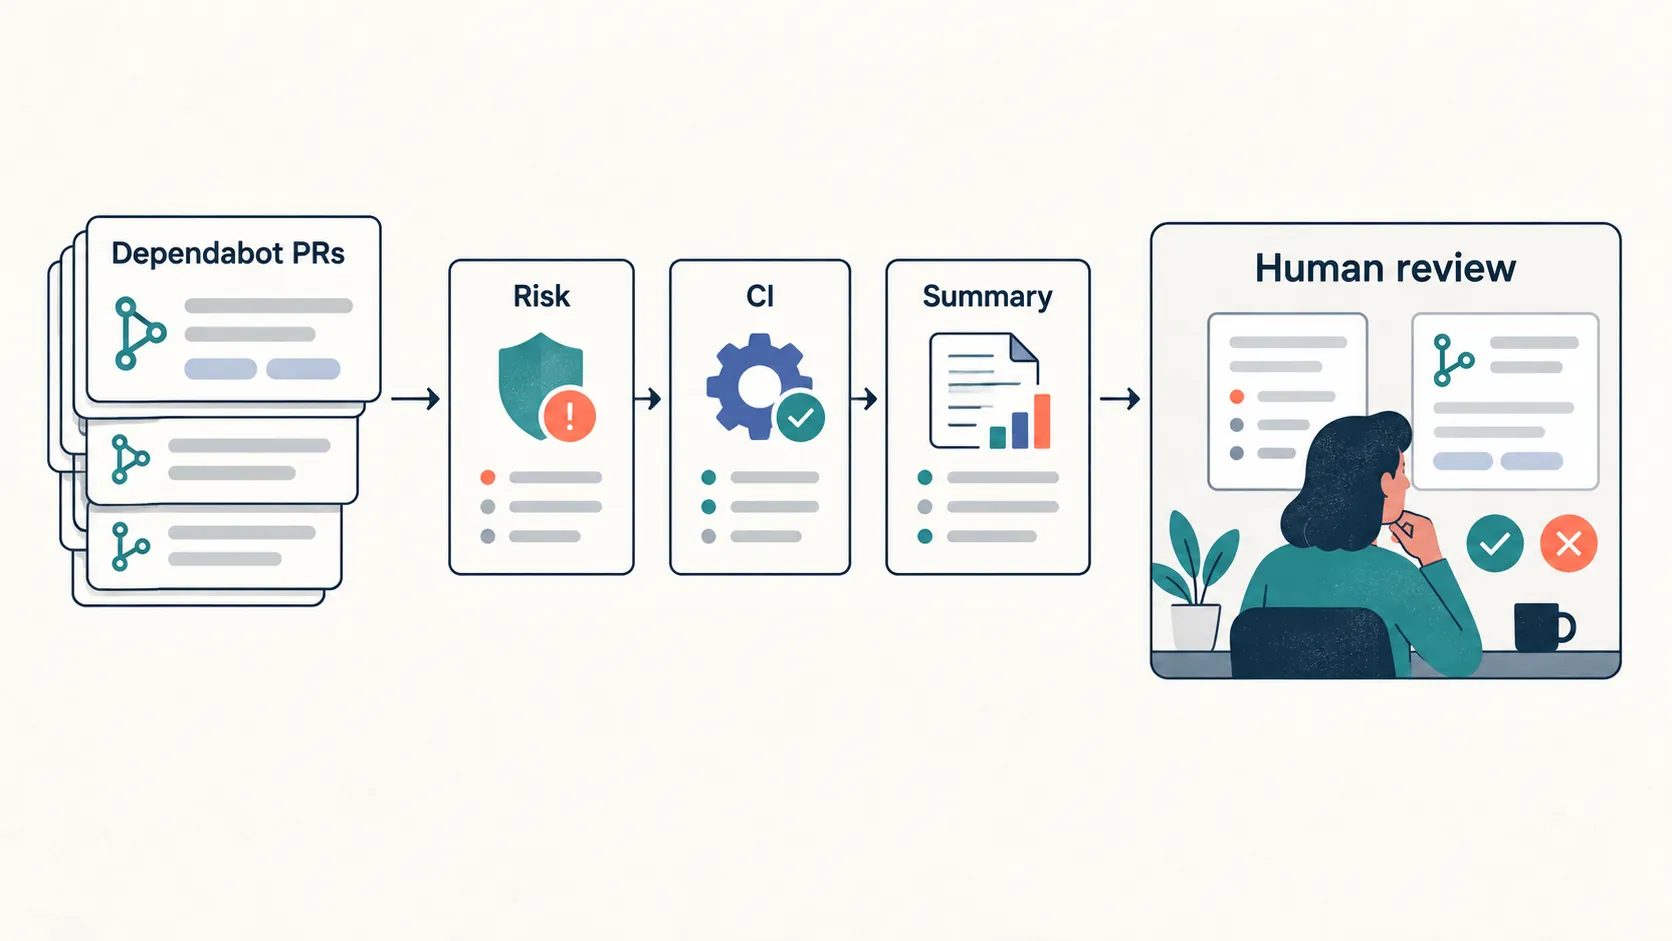
外部ライブラリの脆弱性修正や機能更新を取り込み続ける作業は、開発保守において避けて通れません。しかし、パッチ更新から互換性に影響しうるメジャー更新まで、届いたプルリクエストを一つひとつ手作業で開き、CIの成否を確認して優先度を決める流れは、作業自体が定型化しやすい反面、開発者の集中を断続的に奪います。
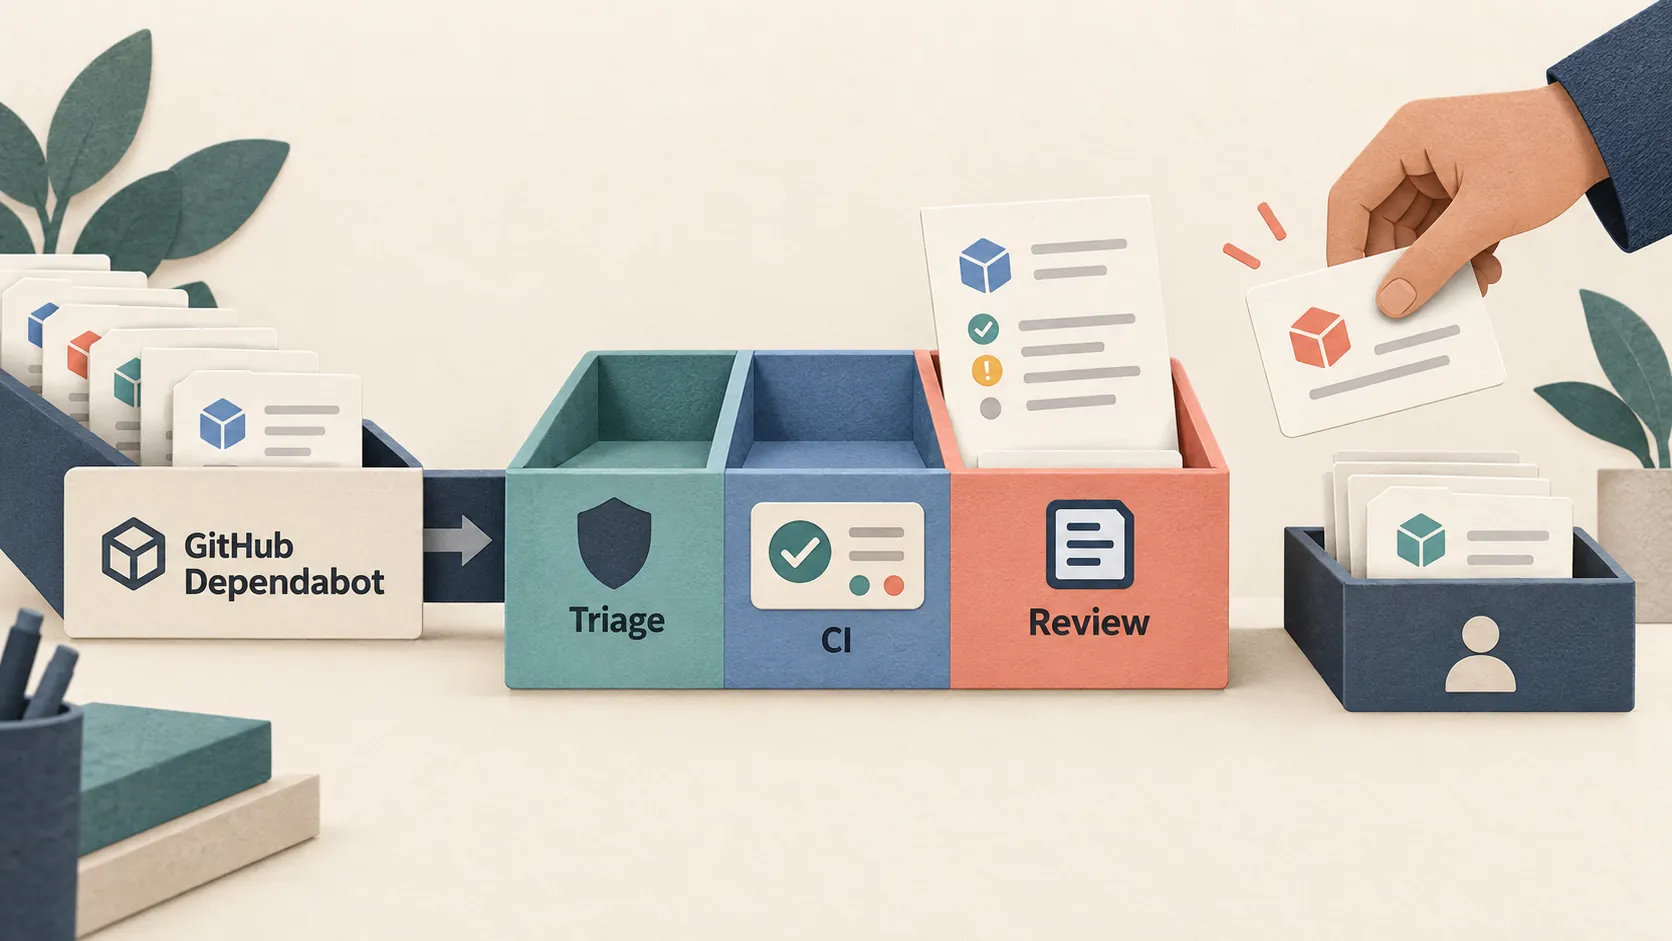
この反復作業を軽減するアプローチとして、GitHubは公式ブログでGitHub Copilot app automationsを用いたDependabotプルリクエストのトリアージ自動化手順を紹介しました。開いているDependabotプルリクエストを定期的に見に行き、変更リスクに応じた分類とCI実行状態の確認を行い、担当者が業務を始める前に要約を届けるという仕組みです。
設定の手順では、まず自動化の実行スケジュールを決定します。トリガーには手動実行のほか、毎時、毎日、毎週、あるいはIssue作成時といった選択肢が用意されており、業務開始前の早朝に毎日走らせる設定などが想定されています。実行環境はクラウドまたはローカル環境を選択でき、対象リポジトリを指定したうえで、どのような処理を行わせるかを自然言語で指示します。
自然言語で指示するリスク分類と要約のアウトプット
この自動化の大きな特徴は、個別のプルリクエスト一覧をそのまま並べるのではなく、判断しやすい形に整えた要約として結果を受け取る点にあります。公式資料では、次のような指示を与える例が示されています。
開いているDependabotプルリクエストを確認し、リスク別にグループ化し、安全なパッチ更新やマイナー更新を特定したうえで、各プルリクエストでCIが通過しているかを検証し、推奨される次の手順の短い要約を提供する。
処理が完了すると、AIによる一次分類の結果として、例えば次のような整理が行われることが示されています。
- 安全と判断されるパッチ更新候補のグループ化
- マイナー更新とメジャー更新の分離
- CIテストを正常に通過しているプルリクエストの特定
- 破壊的変更の懸念など、追加調査が必要と示された依存関係の提示
これらは更新の安全性を保証する確定的な結果ではなく、人間が確認を進めるための一次整理です。更新内容にフレームワークの大きな改修が含まれている場合は、自動化の実行結果からそのままCopilotの対話セッションを立ち上げ、移行作業の支援を依頼することも可能とされています。過去の実行履歴は保存され、いつ実行され、何が行われ、どのような結果が出力されたかを後から確認できるため、ブラックボックス化を防ぎながら運用できます。
一次判定として運用に組み込む考え方と確認の境界
公式資料で確認できる処理の範囲は、プルリクエストのリスク分類、CI状況の確認、そして推奨される次の手順の要約までです。自動マージの可否や設定については資料内では言及されていませんが、実際の開発運用を組み立てる上では、自動マージまで直結させず、AIによる一次判定のステップとして導入することが現実的な運用提案となります。
CIテストが成功しているからといって、業務ロジックや周辺システムへの細かな影響が皆無であるとは限りません。特に破壊的変更を含むメジャーアップデートや、コアライブラリの更新については、変更内容やリリースノートを精査する人間の判断が不可欠です。自動化の役割をマージの実行ではなく「確認対象の優先順位付けと要約」にとどめる設計をとることで、確認の抜け漏れを抑えながら判断の手間を軽減する効果が期待できます。
また、AI支援型の自動化フローを設計する際には、外部サービスの稼働状況にも配慮が求められます。Dependabotトリアージ自動化自体の可用性を直接示したものではありませんが、GitHubが公開した2026年7月の可用性レポートでは、GitHub Actionsの基盤障害に伴い、Actionsの実行に依存するCopilot Cloud AgentジョブやCopilot Code Reviewジョブが遅延・失敗した事例が報告されています。開発支援ジョブが外部環境の影響で遅延したり停止したりした場合でも、手動確認への切り替えなど、通常の開発・保守作業を滞らせない運用上の備えを想定しておくことが大切です。
自社の開発・保守フローへ段階的に取り入れる視点
今回の公式手順で確認できる標準機能の範囲は、トリガー設定、対象リポジトリの選択、自然言語による指示、そして結果の確認までです。これを自社の運用へ生かすにあたっては、この確認済み機能の範囲と、自社環境に合わせて個別に確認・設計が必要な領域を切り分けて捉える必要があります。
例えば、実在の案件ではない仮定の運用シナリオとして、社内業務システムのリポジトリ群を対象に毎朝の確認を行い、軽微な更新候補と人間の確認が必要な更新を仕分けてチャットツールへ要約を通知するような運用が考えられます。ただし、通知先ツールとの連携や既存のブランチ保護ルール、承認規則との連動を標準機能の範囲で行えるか、あるいは個別の仕組みが必要かは提供資料からは確認できないため、組織の利用プランや権限設定に沿って個別に確認を進めることが求められます。
自社で検討を進める際は、まず現在届いているプルリクエストの種類と確認頻度を棚卸しし、一次仕分けの対象とする更新と、人間がレビューすべき例外条件を明確に定義することが第一歩となります。あわせて、CIテストが失敗した場合や自動化ジョブ自体が停止した場合の確認担当や手順をあらかじめ定めておくことで、自動化と人間によるレビューの境界が明確になります。
既存フローに合わせた運用の整理とご相談
依存関係の更新確認を整理したいと考えながらも、リポジトリごとの重要度や既存の承認ルールとの兼ね合いから、どこまで自動化の対象とし、何を人間が判断すべきか迷う場面は少なくありません。CIパイプラインの構成やブランチ保護のルールは開発チームごとに異なるため、自社の運用体制に合わせた現実的な設計が必要です。
デノフでは、既存のシステム保守やリポジトリ運用のフローを棚卸しし、AIによる一次分類をどの範囲に適用し、どの条件を人間のレビュー対象として残すべきかの切り分けを支援しています。詳しい業務改善や連携設計については、デノフのサービス案内をご覧いただくか、デノフへの相談窓口よりお気軽にお問い合わせください。日々の保守作業において、無理のない確認体制づくりを具体化します。