業務システムや社内ツールにAIのAPIを組み込み、問い合わせ対応の自動化や文書の要約などを進める場面があります。一方で、接続に必要な認証情報がどのように扱われ、どこに保管されているかを整理することは業務上の課題となります。米Anthropicが公表した脅威インテリジェンス報告書では、企業の業務環境からAIのAPIキーが盗み出され、さらなるサイバー攻撃の踏み台として利用された事例が明らかになりました。
業務ソフトウェア提供元から流出したAPIキーと二次攻撃の経路
Anthropicが公表した2026年9月の脅威インテリジェンス報告書によると、同社が2025年12月から2026年8月にかけて活動を阻止した脅威アクターのなかに、企業の業務環境を標的としたグループが含まれていました。同社が「GTG-50014」と分類するグループに関する報告では、複数の侵入事例において、標的となった企業の企業向けソフトウェア提供元からAIのAPIキーが盗み出されていたことが確認されています。
流出したAPIキーの一つは、攻撃者によって約3週間にわたり二次攻撃のインフラとして利用されました。このキーを用いた攻撃対象には、フランスの小売チェーンへの侵害やWeb3のIDプラットフォームに対する探索活動が含まれていたと報告されています。攻撃者はみずからの計算リソースを消費する代わりに、盗んだ正規のAPIキーを使って攻撃活動を自動化・高速化させていました。
報告書では、問題となったAPIキーはいずれもAnthropicの顧客環境から盗まれたものであり、同社自身のシステムが侵害されたわけではないことが明記されています。同社は関連アカウントの検知と停止、将来の悪用を阻止する措置を講じるとともに、捜査機関や業界関係者、被害組織と連携して対処したとしています。なお、報告書で紹介されている事例は典型的な悪用全体を示すものではなく、同社が確認した特に注目すべき新しい活動の例と位置付けられています。
過去に確認されていた認証情報処理の試行と実態
AIが悪意ある活動に悪用される事例自体は、今回が初めてではありません。Anthropicが公表した2025年4月の報告でも、監視カメラに関連して流出したユーザー名やパスワードを識別・処理するシステムの強化や、それらを試す対象の情報収集にClaudeが悪用された事例が取り上げられていました。
ただし、その2025年の監視カメラの事例においては、不正アクセス能力の構築を試みていたアカウントが検知・停止されたものの、実環境でその攻撃能力の展開が成功したかどうかまでは確認されていませんでした。これに対し、2026年9月の報告で取り上げられた事例では、業務ソフトウェア提供元など実際の運用環境からAPIキーが窃取され、約3週間にわたって他の組織への攻撃活動に利用されたことが確認されているという違いがあります。なお、Anthropicは2026年9月の報告書の分析において、攻撃者がAIサプライチェーン自体を標的や攻撃用の計算資源として扱い、奪った認証情報を活動に利用している動向を指摘しています。
自社の業務システムとAI連携における接点
この事例は、AIモデル自体の脆弱性ではなく、業務システムやその委託先を含めた周辺環境における「認証情報の管理」という古典的かつ本質的な課題を示しています。AIを活用する企業にとって、APIキーは自社システムとAI基盤を結ぶ重要な鍵であり、これが漏えいすると金銭的な被害だけでなく、攻撃者によるAI利用が正規の認証情報所有者の活動として記録・帰属されてしまうリスクを抱えることになります。
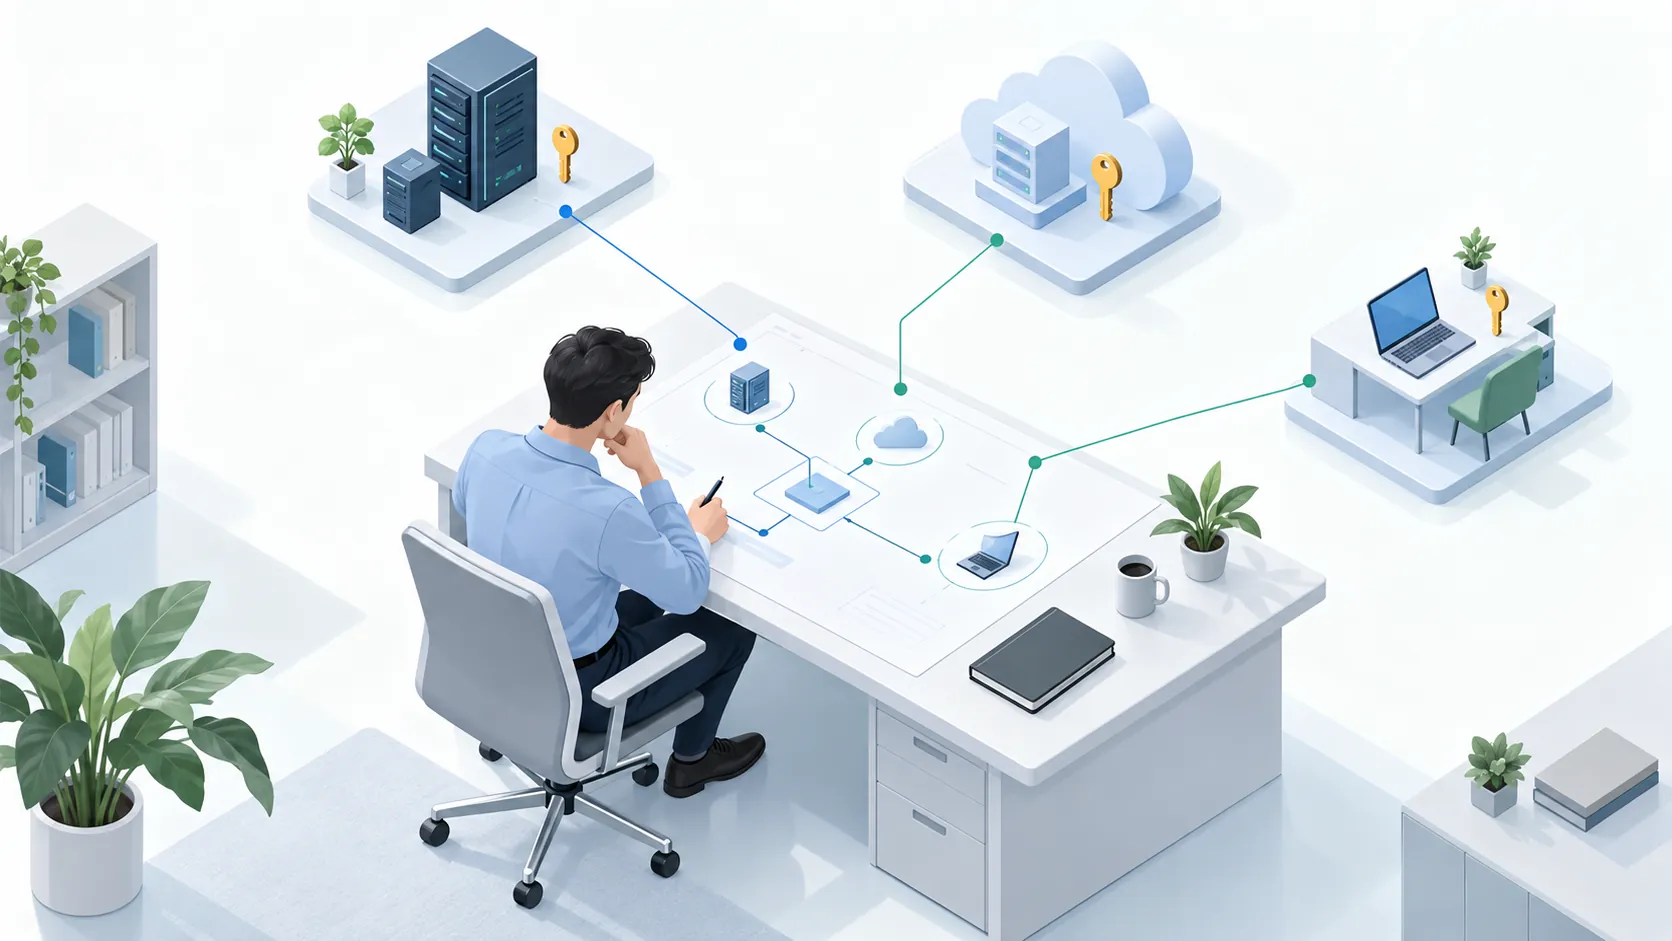
たとえば、自社の問い合わせ管理システムにAIによる回答案作成機能を組み込む場面を仮定してみます。このとき、APIキーは社内サーバーの環境変数にあるのか、外部のSaaS連携ツールの設定画面にあるのか、あるいは開発を委託したベンダーの管理下にあるのかによって、保護すべき対象や管理責任の所在は大きく変わります。自社システムのセキュリティ対策を徹底していても、連携している業務ソフトウェアの提供元や外部ツールの設定に不備があれば、そこを経由してキーが抜き取られる恐れがあります。
自社内で取り組める認証情報と運用体制の整理
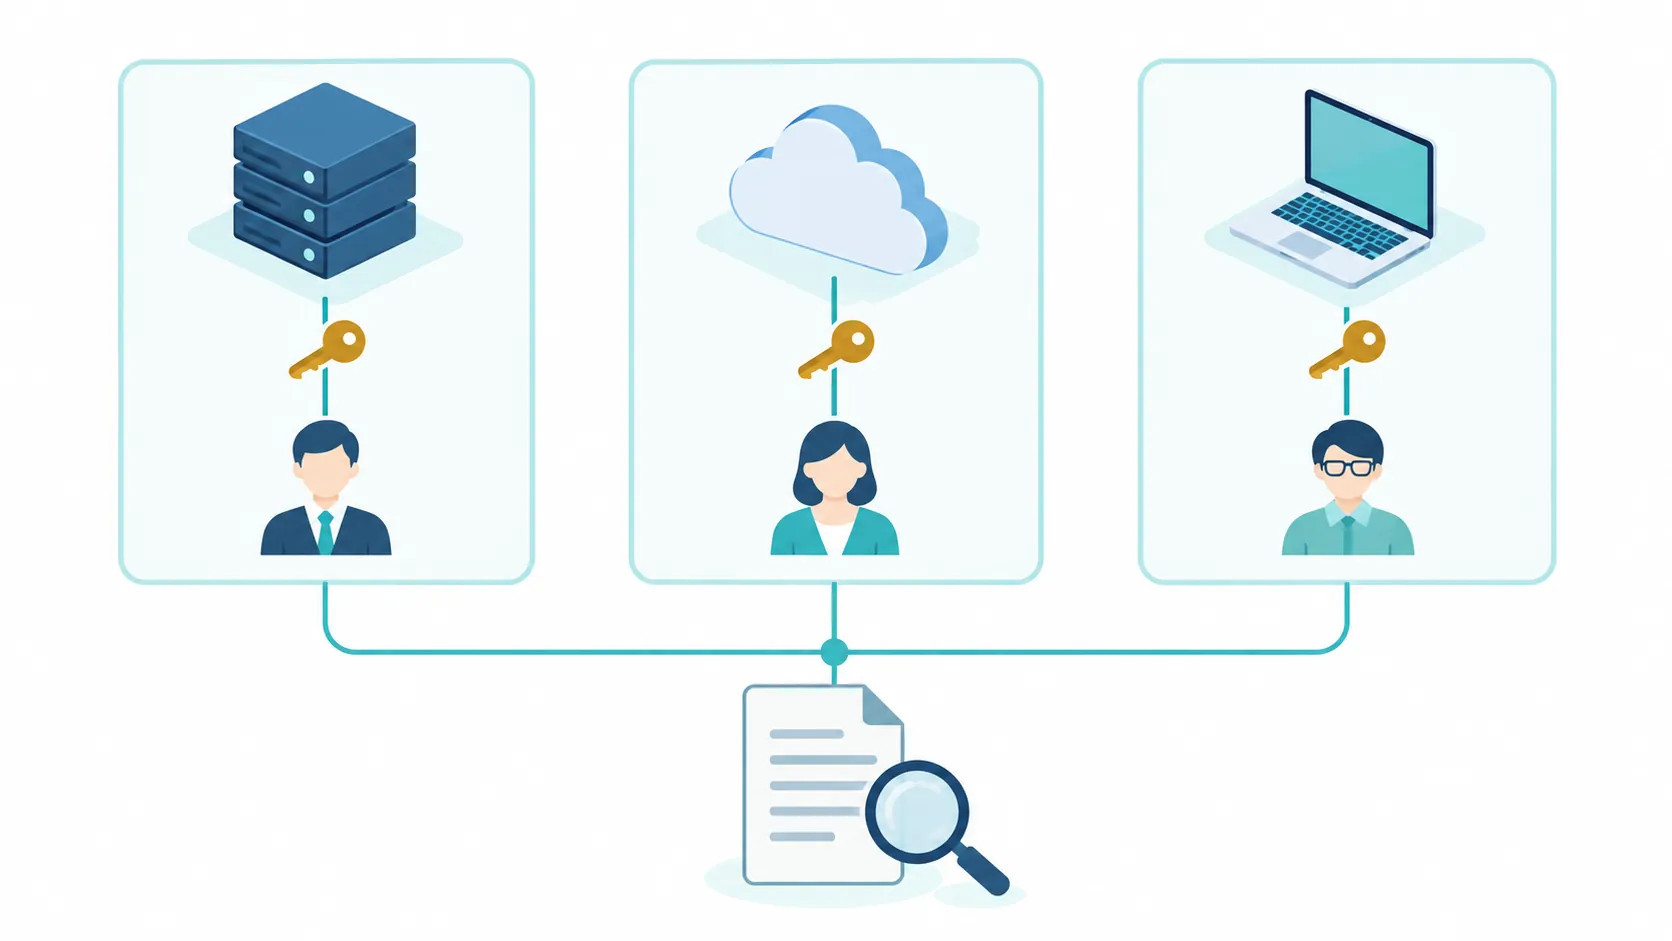
AI連携を安全に運用し続けるためには、まず自社で利用しているAIサービスと、それに接続しているシステムの一覧を洗い出すことから始めるのが現実的です。どの業務システムがどのAPIキーを参照し、どこに秘密値が保存されているのかを明確にし、複数の担当者や外部ツール間で同一のキーを無分別に共有しない運用を徹底します。
あわせて、採用しているAIプラットフォームの管理画面や公式ドキュメントを確認し、APIキーごとの権限設定や利用状況の確認、キーの失効や交換といった管理機能が提供されているか、どのような範囲や条件で利用できるかを確かめておくことも重要です。万が一、不審な利用やキーの漏えいが疑われた場合に、誰の判断でキーを失効・交換し、その際にどの業務処理が影響を受けるかをあらかじめ想定しておけば、突発的な事故が起きた際の影響を抑えやすくなります。また、開発や運用を外部ベンダーに委託している場合は、認証情報の保管方法や更新時の責任分担について、契約や運用手順の中で明確に取り決めておくことが求められます。
既存システムへのAI組み込みと運用設計の相談
社内業務へのAI組み込みを進めるにあたり、業務の効率化だけでなく、既存システムとの安全な接続方法や運用体制の構築に不安を感じる場面もあるかもしれません。
デノフでは、Webサイト・業務システムの設計・開発・運用保守や、AI導入コンサルティング、お客様の業務に合わせた自動化の仕組みづくりを行っています。AIを導入したい業務の整理やツールの選定をはじめ、既存の業務システムとAIを連携させる際の認証情報の扱い、設定確認と個別開発が必要な範囲の切り分け、運用保守の手順設計などについて、初期の検討段階から支援を行っています。具体的な導入要件が固まる前の段階でも、認証情報の管理やシステム連携の進め方について整理を進めたい場合は、デノフへの相談窓口よりお問い合わせいただけます。