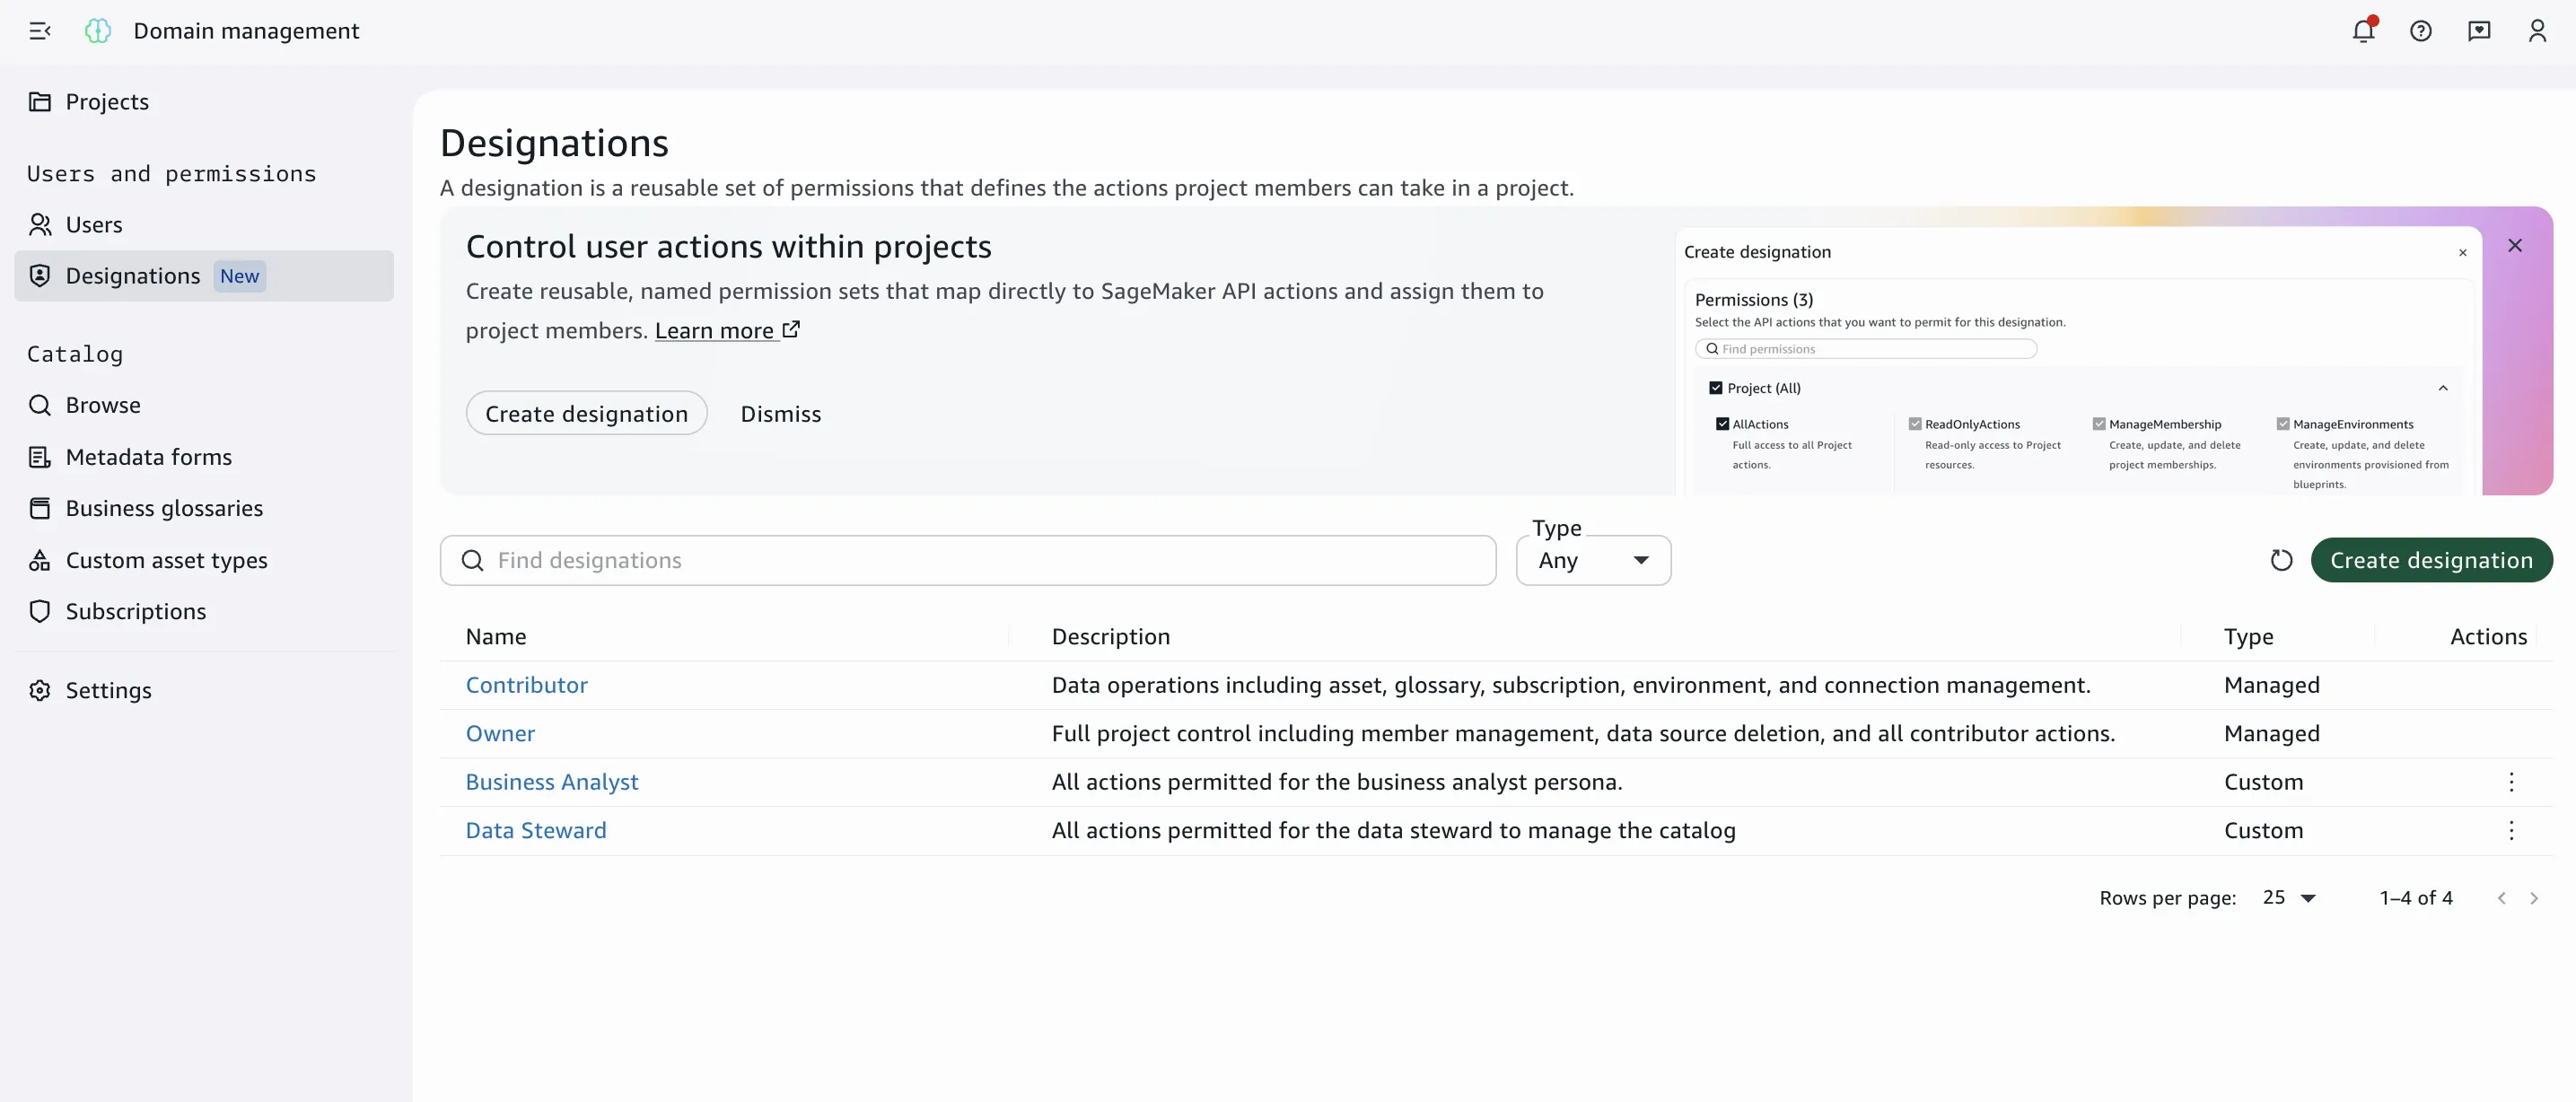
AWSは2026年10月29日、Amazon SageMaker Unified Studioがカスタムdesignationに対応したと発表しました。プロジェクト内のメンバーが実行できる操作を職務に合わせて制御するための、名前付き権限セットです。
これまでプロジェクトメンバーに割り当てられる権限はOwnerとContributorに限られており、OwnerとContributorが持つ権限内容はほぼ同じでした。そのため、同じプロジェクト内でデータを分析する担当者と、データ資産の公開や利用申請を承認する担当者とで操作範囲を分けることが難しく、権限を分離するためにプロジェクト自体を分ける運用が必要になる場面もありました。今回のアップデートにより、管理者はカタログの管理、ノートブックの実行、サブスクリプションの承認といった操作群から必要な権限を選び、自社の役割に応じた権限セットをドメイン単位で最大10個まで追加作成できるようになりました。
権限の合算とIAMによる二層判定の仕組み
カスタムdesignationを導入するにあたっては、名前付きの権限セットを作成して割り当てるだけでなく、権限が実際にどう評価されるかを把握しておくことが欠かせません。AWSの公式ドキュメント「Designations」では、プロジェクト内の認可とAWS API境界の認可が組み合わさる仕組みが説明されています。
メンバーにはプロジェクトごとに直接1つのdesignationが割り当てられますが、SSOグループなどの所属を通じて別のdesignationを継承することもできます。複数のdesignationが付与された場合、権限は排他ではなく和集合として合算される仕組みです。特定の操作を制限するつもりで限定的なdesignationを直接割り当てていても、所属グループ経由で上位の権限が割り当てられていれば、その操作は許可されます。
また、操作の実行可否はdesignation単独ではなく、AWS Identity and Access Management(IAM)との二層で判定されます。IAMはAWSのAPI境界で呼び出し自体の可否を評価し、designationはプロジェクト内で該当のアクションが許可されているかを評価する設計です。操作が成功するには両方のレイヤーで許可されている必要があり、IAM側で明示的なDenyが設定されている場合は、designation側で許可されていても操作は拒否されます。
適用における前提条件と対象外の操作
設計を進める前に、機能が利用できる環境と制約についても確認が必要です。カスタムdesignationはV2ドメイン内のプロジェクトのみに対応しており、V1ドメインでは利用できません。また、ドメインの管理プロジェクトではカスタムdesignationの作成や割当は行えず、管理用の事前定義された権限が使われます。
設定できる権限の内容にも範囲があります。カスタムdesignationで割り当てられるのは事前定義された権限セットに限られており、そこに含まれない任意のAPIアクションを追加することはできません。さらに、データソースの管理に関わるDataSource APIの認可はIAMのみで行われ、designationの制御対象外となっています。一方で、Data Agentに関するアクションはカスタムdesignationから除外することができず、作成時に必ず含まれる仕様です。
職務分離を検証するための仮定例
国内の企業で受注データの分析環境を社内共有する場面を仮定例として考えてみます。たとえば、分析担当者にはノートブックの実行やデータへのクエリ操作のみを許可し、データの公開や他部署からの利用申請の承認はデータ管理担当者のみに限定したいという要件があったとします。
この場合、いきなり本番環境の設定を変更するのではなく、V2ドメイン内に用意した検証用プロジェクトで段階的に確認を進めるのが確実です。まず、各担当者が日常業務で実行する操作を洗い出し、事前定義された権限セットの中でそれぞれどのdesignationに対応付けられるかを整理します。次に、直接の割当だけでなく、各メンバーが所属するグループによって意図しない権限が合算されていないかの確認も欠かせません。
その上で、分析担当のアカウントから承認操作を試みて意図通り拒否されるか、逆に必要なクエリ操作はIAMとdesignationの双方で許可されて正常に完了するかを実環境でテストします。DataSource APIの操作やData Agentの挙動など、designation単体では制御が完結しない領域についても、IAMポリシーと合わせて期待通りのアクセス境界が保たれているかを検証します。
デノフでご相談いただける範囲
社内のデータ活用や分析基盤の整備では、ツールの提供する権限機能を適用する前に、誰がどの業務を担当し、どのような操作を許可すべきかという業務手順の整理が前提になります。デノフのサービス案内でもご紹介している通り、デノフではWebサイトや業務システムの設計・開発・運用保守に加え、業務の整理からツールの選定、導入後の定着支援までを一貫して承っています。
「分析担当と管理担当で操作を分けたいが、社内の業務フローとどう突き合わせればよいか分からない」「既存の業務システムや認証設定と連携させるにあたり、どこまでを設定で対応し、どこからを個別開発で補うべきか判断したい」といった課題をお持ちの際は、要件が固まりきる前の段階からご相談いただけます。現在のシステム構成や業務手順に合わせた進め方の検討については、デノフへの相談窓口よりお気軽にお問い合わせください。