ツール間の行き来を減らし、プルリクエストへ文脈を集約する試み
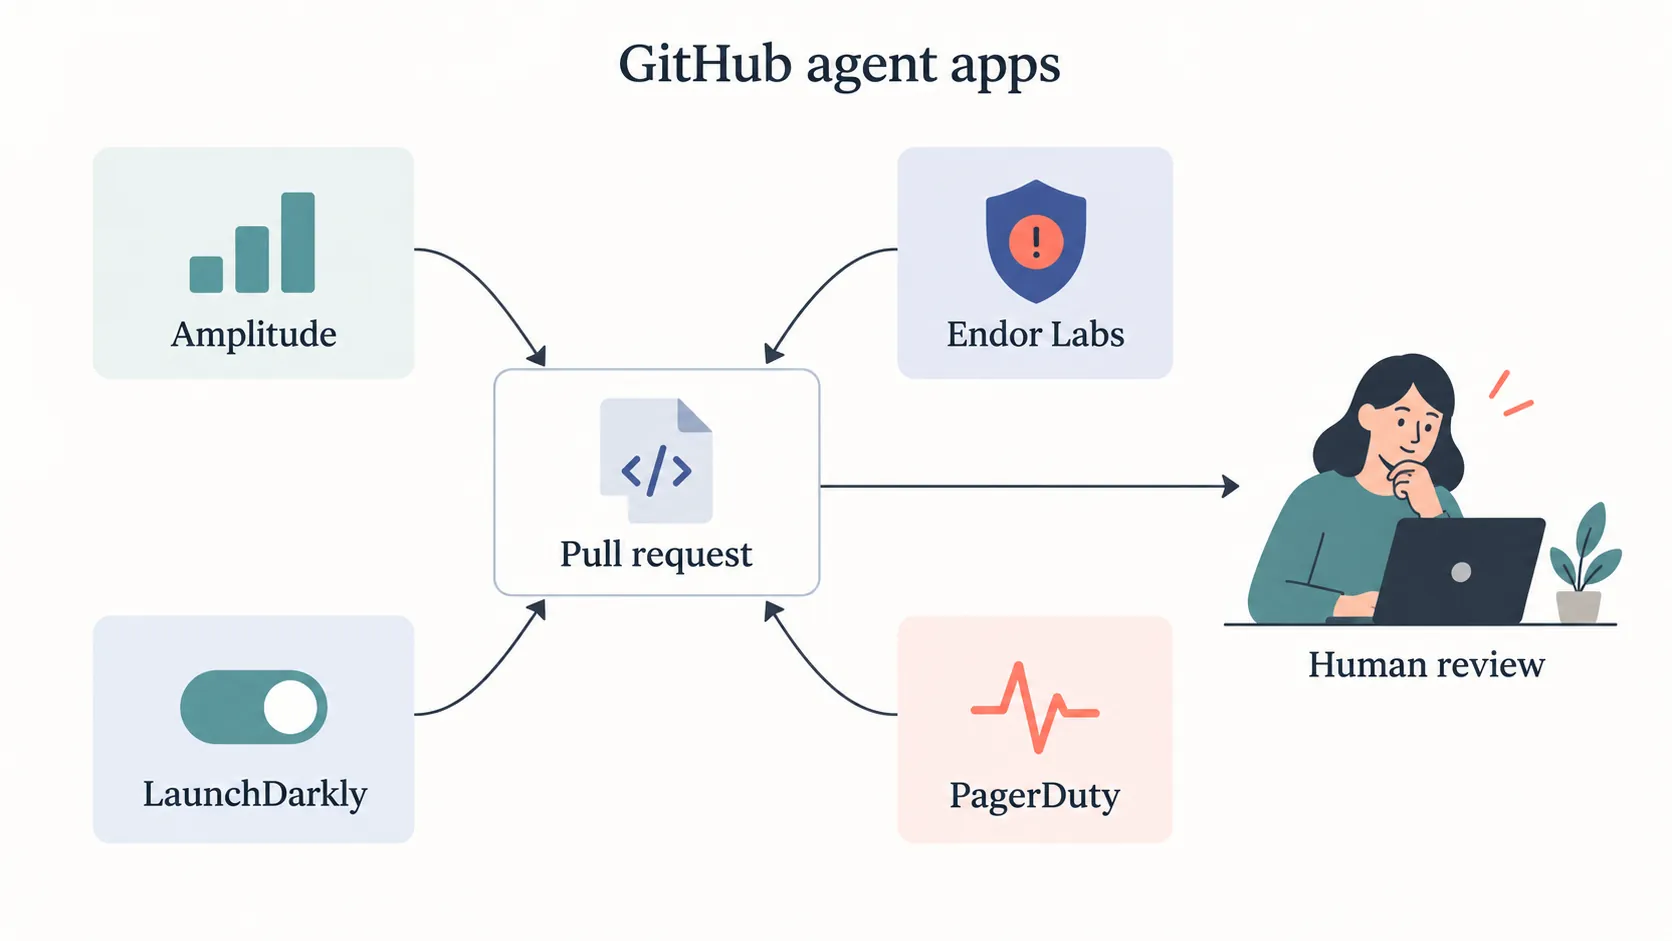
機能追加や仕様変更を進めるとき、コードを書く前後でいくつものツールを行き来し、文脈を持ち運ぶ作業に負担を感じる場面は少なくありません。たとえばオンボーディングフローの改善ひとつを取っても、変更の根拠となる利用動向の確認、影響を受けるライブラリの安全性検証、段階的な公開設定、そして出荷直前の障害リスク確認など、必要な判断材料はそれぞれ異なるサービスに分散しがちです。
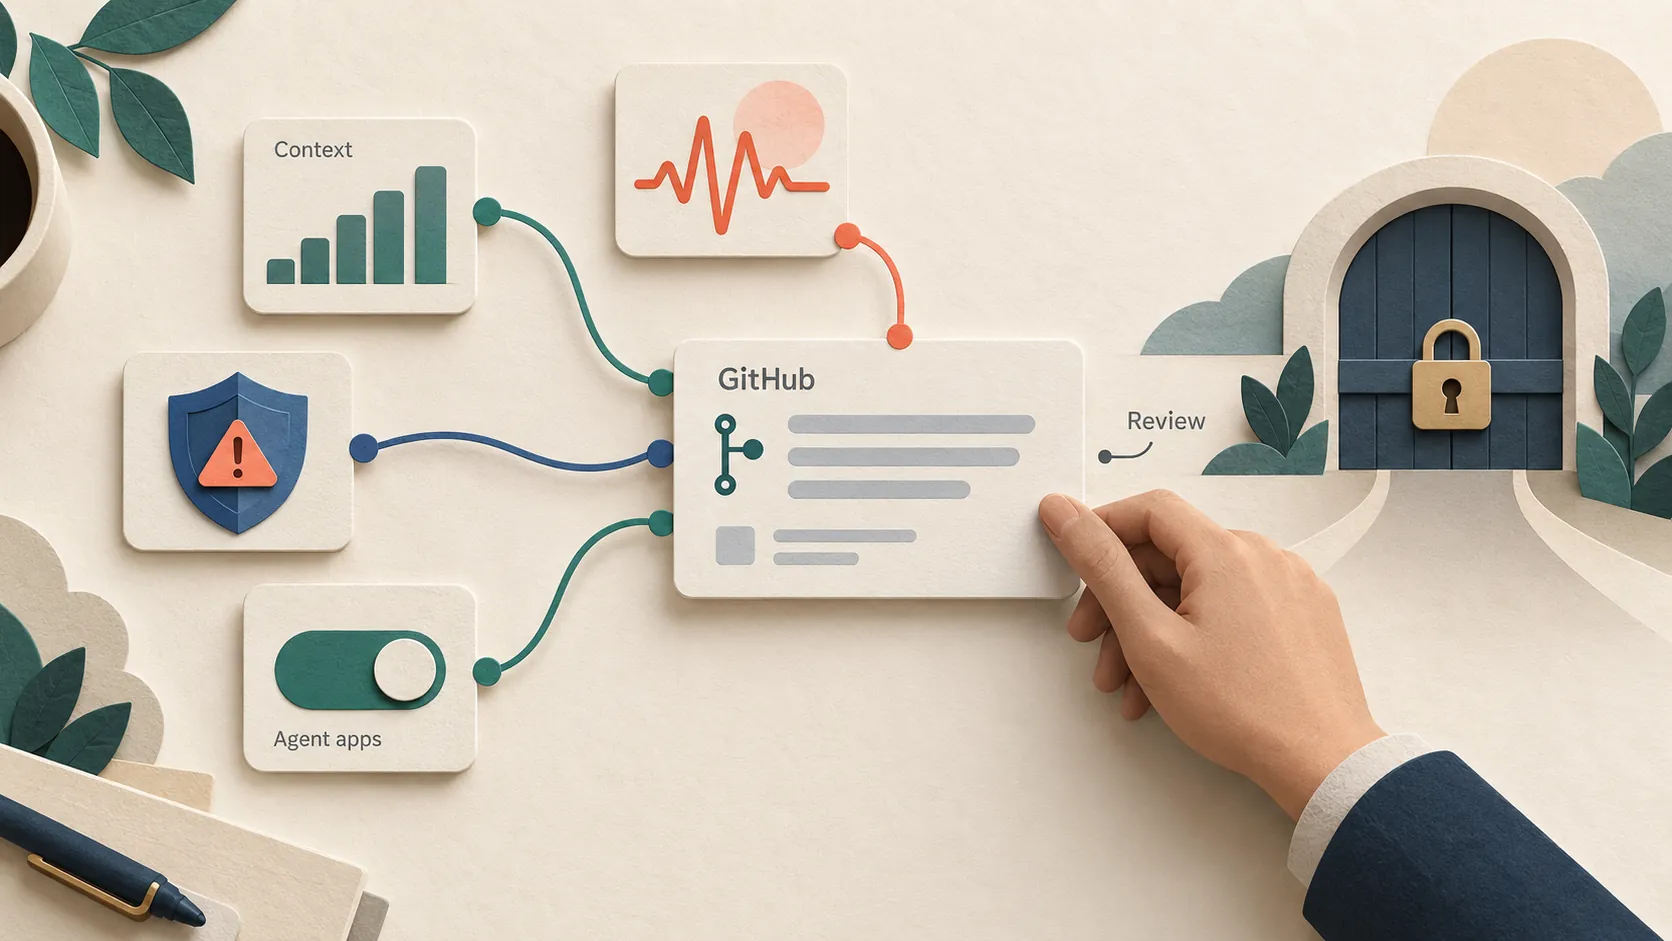
2026年8月14日に公開されたGitHub Blogが公開したエージェントアプリの活用例では、こうした分散した判断と操作をプルリクエストなどのGitHub上の作業場所に集約する設計が、具体的なウォークスルーとして示されました。この解説例では、Amplitude、Endor Labs、LaunchDarkly、PagerDutyといった外部サービスのエージェントアプリを用い、開発者がブラウザのタブを切り替えることなく作業を進める流れが紹介されています。
記事で取り上げられているのは、製品の無料トライアルにおけるチーム招待ステップを任意化するというシナリオです。まずコードを書く前の段階で、Amplitudeのエージェントに対して招待完了と継続率の相関をセグメント別に問い合わせ、チーム登録者には残しつつ単独登録者にはスキップを許可するという要件の見直し(リ・スコープ)をGitHub上で判断します。次に実装段階では、変更対象となった依存パッケージのリスクをEndor Labsのエージェントに問い合わせて脆弱性の有無を事前確認します。
続くリリース準備では、LaunchDarklyのエージェントへ指示してフラグ作成とコードへの組み込みをコミットさせ、出荷直前にはPagerDutyのエージェントへ直近90日間の障害履歴と現在のインシデント状況を参照させてデプロイリスクを評価させます。なお、このGitHubの記事は仕組みを伝えるための説明用ウォークスルーであり、導入企業による実測の削減時間や定量的成果が示されているわけではありません。しかし、AIを単独の作業ツールとして閉じるのではなく、一連の出荷判断を束ねる接点として捉える設計の方向性が示されています。
状況に応じた制御と持続的なワークフロー設計
このウォークスルーにおいて示されているのは、エージェントに外部サービスの操作を任せる場合でも、対象環境のルールに応じた制御を組み込んでいる点です。LaunchDarklyのエージェントが機能フラグを作成してコードをコミットした際、変更内容は利用者がレビューする手順になっています。また、対象環境で承認が必要とされている場合には、エージェントが配信ターゲットの変更を直接適用するのではなく、承認リクエストを作成して人間の判断に委ねる流れが示されています。
AIが介在するワークフローの設計については、GitHubの別記事であるGitHub Blogによる持続的なワークフロー設計の考察でも関連するアプローチが提案されています。エージェントを伴う反復的な業務をチャット画面のやり取りだけで進めようとすると、指示やログのなかに決定事項や承認の経緯が埋もれ、全体の進行状況を把握するための確認コストがかさむという課題が挙げられています。
同記事の著者は、業務の状態、意思決定、進捗、そして人間による承認点を持続的に画面上で確認できるワークフロー設計を提案しています。エージェントが自律的に実行できる範囲と、人間が確認・承認すべきポイントをあらかじめ切り分けておく考え方は、ツールの自動化を進めながらチームの統制や透明性を保つための一つのアプローチとして参考になります。
自社の開発・運用へ応用するための境界整理
海外のこうしたアプローチを自社の環境で検討する場合、いきなり複数の外部ツールをエージェントで全自動連携させる必要はありません。たとえば、国内のSaaS開発チームがオンボーディングフローの改善を進める場面を仮定例として考えてみます。この場合、まずは仕様検討からリリース判断に至る各工程で、判断材料となるデータやダッシュボードがどのツールに分散しているかを棚卸しすることから始められます。
その上で、日常の変更フローに沿って各操作の権限境界を検討します。分析データの閲覧のように情報参照にとどめる工程、フラグ作成のようにエージェントによるドラフト作成や変更を許容する工程、そして本番環境への反映のように人間の明示的な承認を必要とする工程といったように、業務ごとに扱いを分類していく進め方が考えられます。あわせて、変更後に追跡する利用指標や、万が一の障害検知時に誰が対応を判断するのかという運用責任の分担もあらかじめ定めておくことが現実的です。
ただし、GitHubのエージェントアプリを国内の業務環境でそのまま導入できるかどうかは、各サービスの提供条件やデータ保護規程、社内リポジトリへのアクセス権限管理、セキュリティポリシーなどを個別に確認する必要があります。自社データをエージェントへ渡す際の契約条件や、既存システムと接続するための追加開発範囲を慎重に見極める姿勢が欠かせません。
業務フローの棚卸しと実装範囲の検討
AIエージェントの導入を既存の開発・運用体制へ適合させる鍵は、新しいツールを増やすこと自体ではなく、意思決定と変更履歴をどの場所に残し、どの権限を人間に留めるかという設計にあります。
デノフでは、特定のツール導入や画一的な効果を断定的に保証するのではなく、現在運用されている業務プロセスを前提とした現実的な連携の検討を支援しています。デノフのサービス案内で提示している支援領域に基づき、既存ツールと業務フローの棚卸しや、権限と承認境界の整理、連携対象を絞った実装範囲の検討に対応しています。
AIエージェントへ渡す情報の範囲や、実行可能な操作、人間が承認すべきポイントの整理について検討されている場合は、デノフへの相談窓口よりお気軽にお問い合わせください。既存の業務統制を崩さずに実務へ組み込む道筋を具体化します。