業務システムや社内データと連携して自律的に処理を進めるAIの導入では、通信ログの保管場所や安全監視のあり方が検討事項となります。Anthropicが公表した資料によると、同社が協働した企業、とりわけ規制業種の企業などからは、AI提供者側でのデータ保持を伴うモデルの利用が難しい点や、誰がデータを確認できるかについての懸念が挙げられていました。
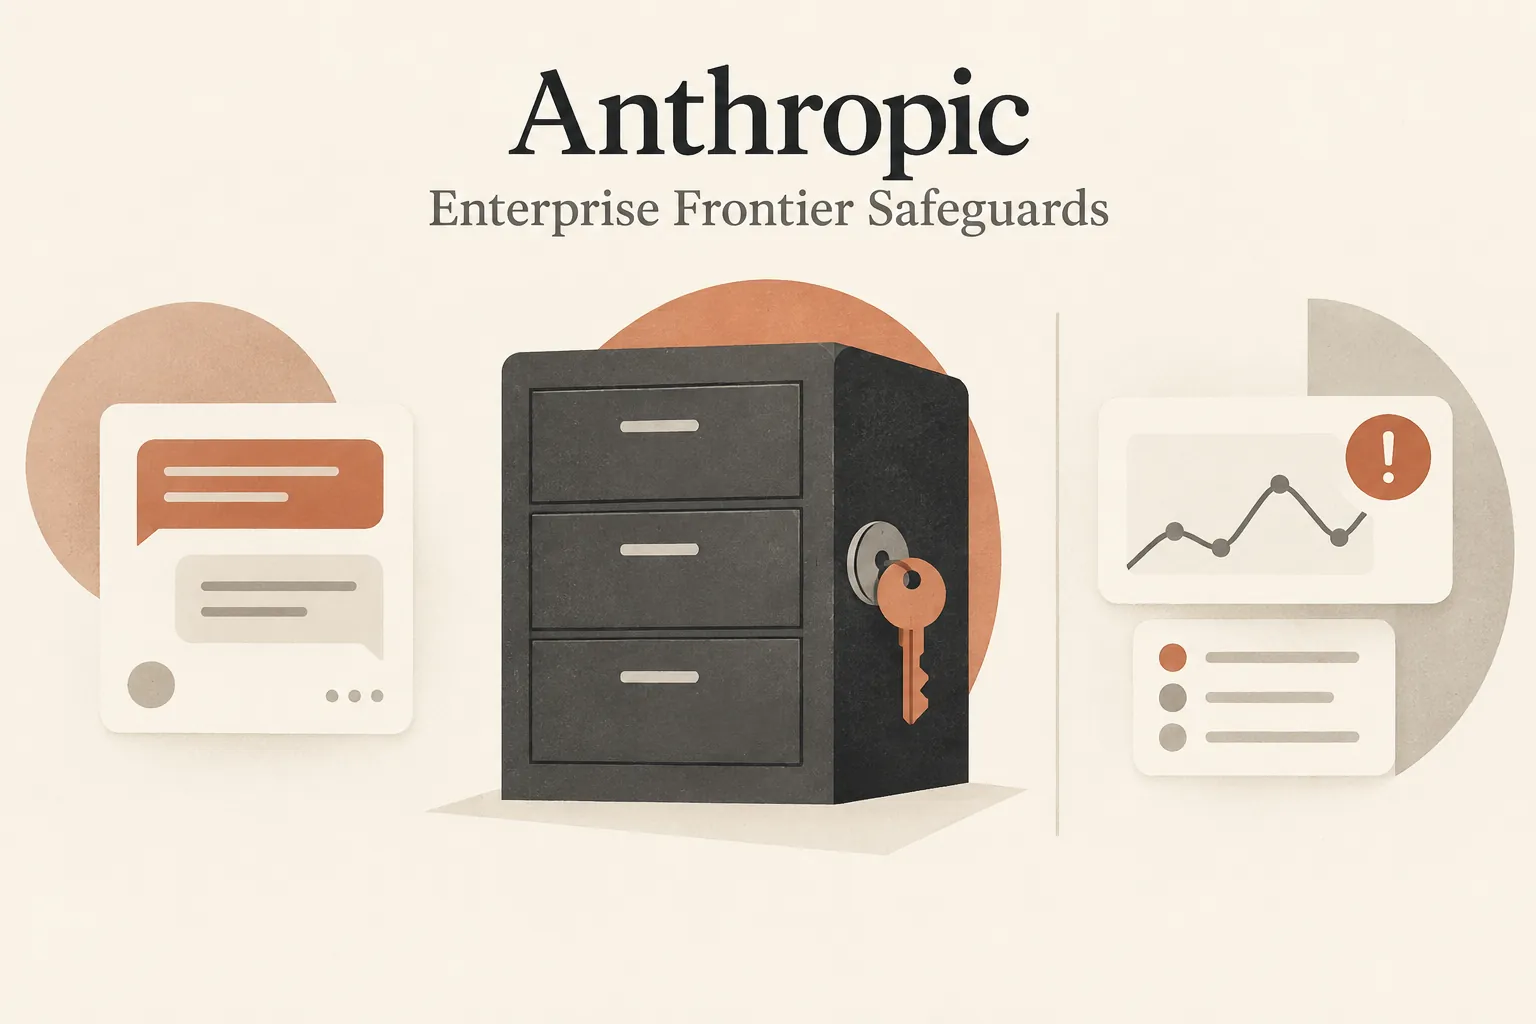
こうしたデータ保護の要求と不正利用対策の両立を目指し、Anthropicは2026年9月1日に「Enterprise Frontier Safeguards(EFS)」を発表しました。公式発表であるEnterprise Frontier Safeguardsの開発に関するAnthropicの案内によると、この仕組みは監視用の活動データをAI提供者側ではなく顧客自身が管理するクラウド基盤に保管する構成を選択でき、関連する統制もオプトイン(選択制)で適用しながら、悪用を検知する自動監視を行える点が特徴です。
顧客のクラウド保管と自社レビューを両立する仕組み
高度なAIモデルが悪用される事例では、複数のアカウントやセッションにまたがって攻撃や不正操作が試みられることがあります。それらを検知するためには、単一のやり取りを即座に破棄するゼロデータ保持だけでなく、一定期間のログを照合して異常なふるまいを捉える監視体制が求められます。しかし、外部のAI提供者に機密ログを預けることは、自社のデータガバナンス基準に抵触しかねません。
発表されたEFSでは、監視に用いられる活動データを顧客自身のクラウドアカウント(Amazon S3、Azure Blob Storage、Google Cloud Storageなど)へ保存する構成を選択できます。これにより、顧客は自社が管理する暗号鍵やアクセス方針、監査ログの統制下でデータを管理することが可能になります。
さらに、自動監視システムが注意を要するパターンを検知した場合、そのシグナルはAnthropic側ではなく顧客へ直接通知される設計となっています。検知内容の精査や誤検知の除外といった人間の目による確認作業は、自社のセキュリティ担当者や運用チームが担う形となり、Anthropicの従業員による確認は不要とされています。なお、関連するモデル展開を解説したClaude Fable 5.1およびClaude Mythos 5.1の発表資料においても、人間によるレビューは原則として顧客自身が行う方針が示されています。
顧客管理のストレージ、顧客管理の暗号鍵、完全自動レビューはいずれもオプトイン(選択制)で提供され、AIモデルの挙動やAPI価格、レート制限を変更するものではありません。Anthropic自身によるEFS追加料金は設定されず、顧客が自社のクラウドアカウントにログを保管する場合のストレージ費用、読み取りや書き込みの料金、データ転送(egress)費用は、契約しているクラウド事業者から直接請求される形態となります。
提供時期と現時点で留意すべき点
EFSは2026年秋の後半に広く利用可能とすることを目標に、段階的な展開が計画されています。EFSが利用可能になるまでの間、対象となる顧客にはFable 5およびFable 5.1においてゼロデータ保持(ZDR)が提供される見込みです。
ただし、利用資格の具体的な基準や日本国内における詳細な提供開始時期、対応クラウドごとの詳細な設定条件は発表資料からは確定できません。また、自社クラウドへ保存するデータ容量に伴う運用コストや、自動監視通知を受けた後の社内対応手順については、個々の企業が利用規模に合わせて検証する必要があります。
自社の業務に引き寄せて考える設計のポイント
今回の発表は、AIの安全対策を「すべてベンダーに委ねるか、一切ログを残さないか」という二者択一から、「データの保管場所」「暗号鍵の管理」「検知シグナルの受取先」「人による確認の分担」という4つの要素に分解して設計できる可能性を示しています。
たとえば、顧客からの問い合わせ履歴を参照して社内向けに回答案を作成する業務を想定してみます。このような処理をAIと連携させる場合、入力する顧客情報の機密レベルを分類したうえで、処理ログをどこに保管し、誰が閲覧権限を持つのかをあらかじめ決めておく必要があります。さらに、万が一不審なリクエストや異常な挙動が検知された際に、どの部署の誰がエスカレーションを受け取り、事実確認を行うのかという運用フローを定めておくことが実務上不可欠です。
自社でAI導入を進める際には、外部ツールを契約する前段階として、AIへ渡す予定の社内情報を機密度別に棚卸しし、ログの保管要件と検知後の判断担当者を整理しておくことが有効な備えとなります。
個別システムの要件定義とデータ経路の整理
最新のエンタープライズ向け機能が登場しても、既存の社内システムやデータベースと接続する際には、それぞれの業務に合わせたデータ境界の設計や権限管理の構築が必要です。どこからどこまでを既存環境内で完結させ、どの通信を外部AIサービスへ渡すのかを明確にしなければ、現場での安全な運用は定着しません。
デノフでは、業務フローの整理やAI連携範囲の設計検討、データ経路とレビュー体制の要件定義といった実務的な導入支援を行っています。具体的な業務内容に応じたシステム連携や運用手順の検討については、デノフのサービス案内をご覧いただくか、デノフへの相談窓口よりお気軽にお問い合わせください。