権限設定の不備か、検索自体の問題かを切り分ける新機能
2026年9月9日、AWSはAmazon Bedrock Managed Knowledge Baseにおいて、文書単位のアクセス制御を調査するためのAPIとコンソール機能を発表しました(AWSによる文書アクセス制御調査機能の発表)。新たに追加されたのは、CheckIngestedDocumentAclとGetIngestedDocumentAclという2つのAPIと、マネジメントコンソール上の確認画面です。
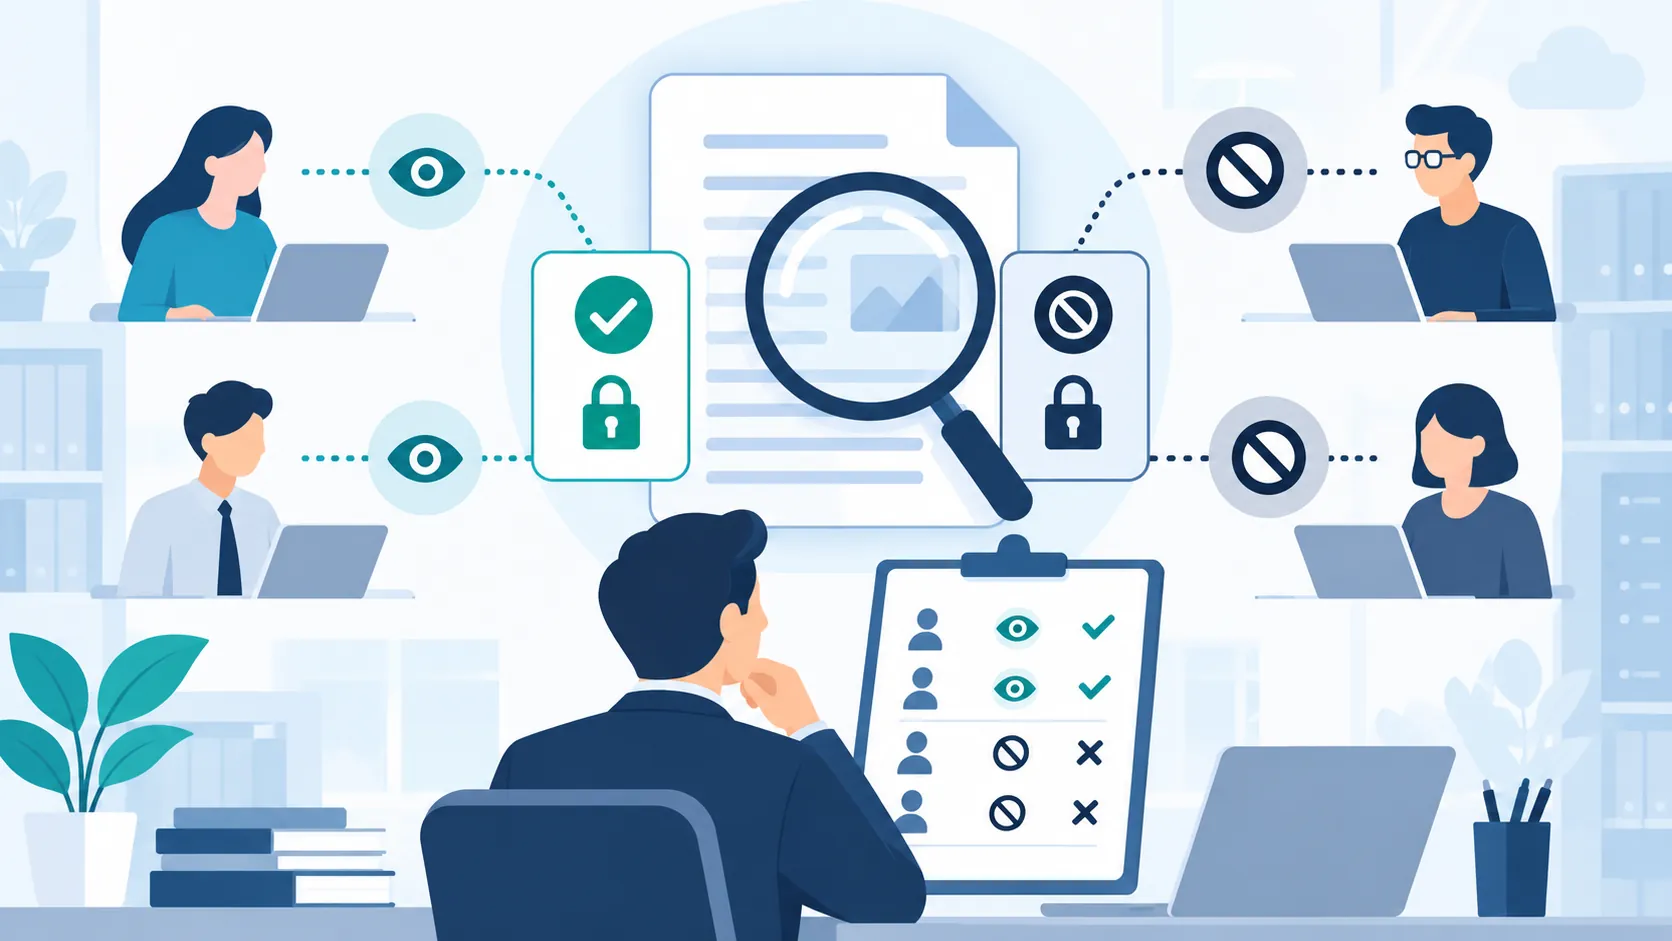
社内文書を参照するRAG基盤では、社員ごとに閲覧権限が異なるデータを扱う場面が多くあります。アクセス制御(ACL)を有効にしたデータソースを利用している際、利用者が「見つかるはずの文書が検索に出てこない」と問い合わせてきた場合、それがアクセス権限の不備による除外なのか、検索ロジックなど別の理由なのかを外部から見極めるのは容易ではありませんでした。今回の機能は、サポート窓口へ問い合わせることなく、管理者自身がアクセス権の状態をセルフサービスで確認できるようにするものです。
利用者単位の可否確認と、文書全体の権限監査
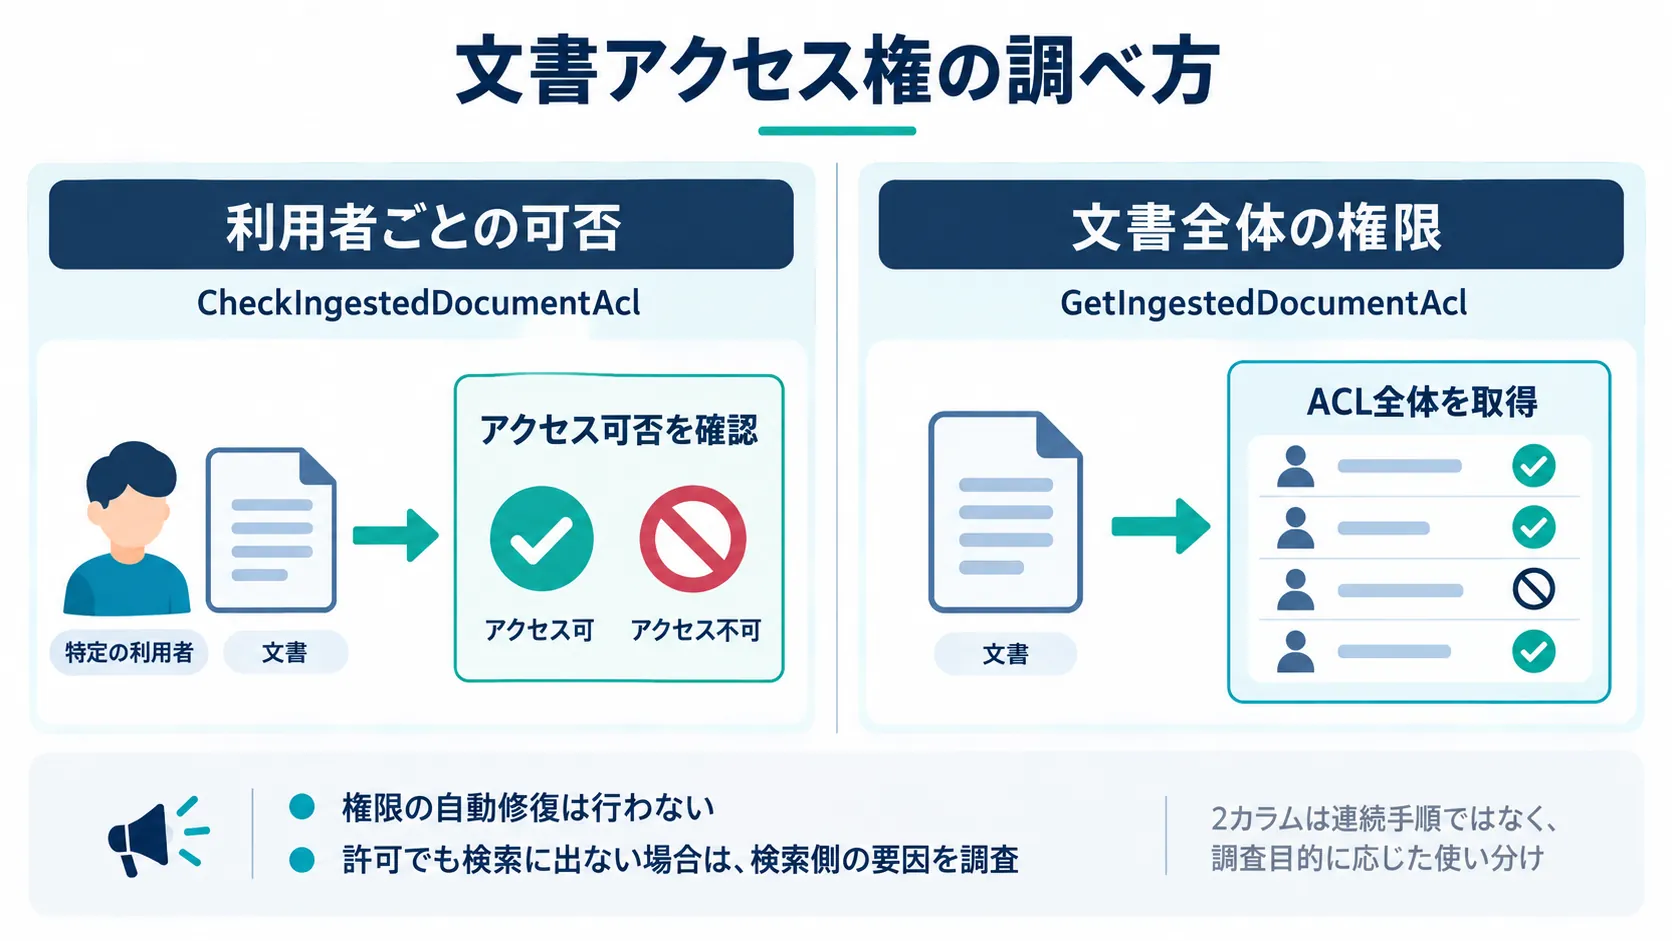
今回追加された2つのAPIは、調査の目的に応じて使い分ける設計になっています。CheckIngestedDocumentAclは、指定した利用者が対象の取り込み済み文書にアクセスできるかどうかを判定します。一方のGetIngestedDocumentAclは、文書に付与されているACL全体を取得し、どのような権限設定が適用されているかを監査できます。
また、AWSの管理コンソールでも、データソースの詳細ページに「Document Access Control」というセクションが追加されました。ここでは、文書IDと利用者のメールアドレスを入力してアクセス可否を確認したり、文書IDを指定して付与されているACL全体を取得したりできます。
重要なのは、これらの機能が「現在の権限設定を調べるための機能」であり、権限の不備を自動で修復するものではない点です。また、CheckIngestedDocumentAclでアクセスが許可されていると判明した場合でも、文書が検索結果に現れない原因がすべて解決するわけではありません。その場合は、検索クエリの表現やインデックス化の条件など、アクセス権以外の要因を調査する必要があります。
企業データと連携するRAG基盤における運用の視点
Amazon Bedrock Managed Knowledge Baseは、SharePointやConfluence、Google Drive、OneDrive、Amazon S3といった企業の多様なデータソースに接続し、取り込みからベクトル保存、検索の最適化までを自動で処理するマネージドRAGサービスです(Amazon Bedrock Knowledge Basesの製品情報)。
例えば国内の企業において、社内規程や業務手順書をAIで検索できる環境を運用しているとします。ある社員から「必要な手順書が検索でヒットしない」と連絡があった場合、まずは対象文書の閲覧権限が社内ルール上でどう定められているかを確認し、データソース側でACLが正しく反映されているかを照合する手順が考えられます。今回の確認機能を活用すれば、文書IDと社員のメールアドレスをもとに、まず権限レベルで遮断されていないかを迅速に確認できます。
ただし、業務システムとして運用する上では、APIを既存の管理画面から呼び出すのか、コンソールで管理者が個別に調べるのかといった運用担当の整理が必要です。各コネクタごとの権限同期の詳細仕様や認証要件など、個々の環境に応じた確認事項も残ります。
社内文書検索の業務整理とシステム連携のご相談
社内文書を参照するAIの導入では、ツールの選定だけでなく、誰がどの文書を閲覧できるべきかという業務権限の整理や、不具合発生時の調査手順を事前に整えておくことが欠かせません。
デノフでは、業務の整理からAIを活用する業務の選定、ツール選定、導入後の定着支援に加えて、Webサイトや社内業務システムの設計・開発・運用保守を一貫して手掛けています(デノフのサービス案内)。要件が具体的に固まっていない初期段階から、既存の業務システムとの連携や権限管理の設計について整理をお手伝いします。社内AIの運用設計やシステム連携についてご検討の際は、デノフへの相談窓口よりお気軽にご相談ください。