生命科学向けモデルのアクセスを広げる「LSVP」ベータ版の公開
2026年9月17日、Anthropicは生命科学分野の研究者や実務者を対象とした「Life Sciences Verification Program(LSVP)」をベータ版として発表しました。初期の対象はチームおよび研究機関で、創薬、基礎生物学研究、臨床開発、製造といった領域に向けて、生物学関連の安全措置を調整したモデルへのアクセスを提供する仕組みです(公式発表:AnthropicのLSVP発表)。
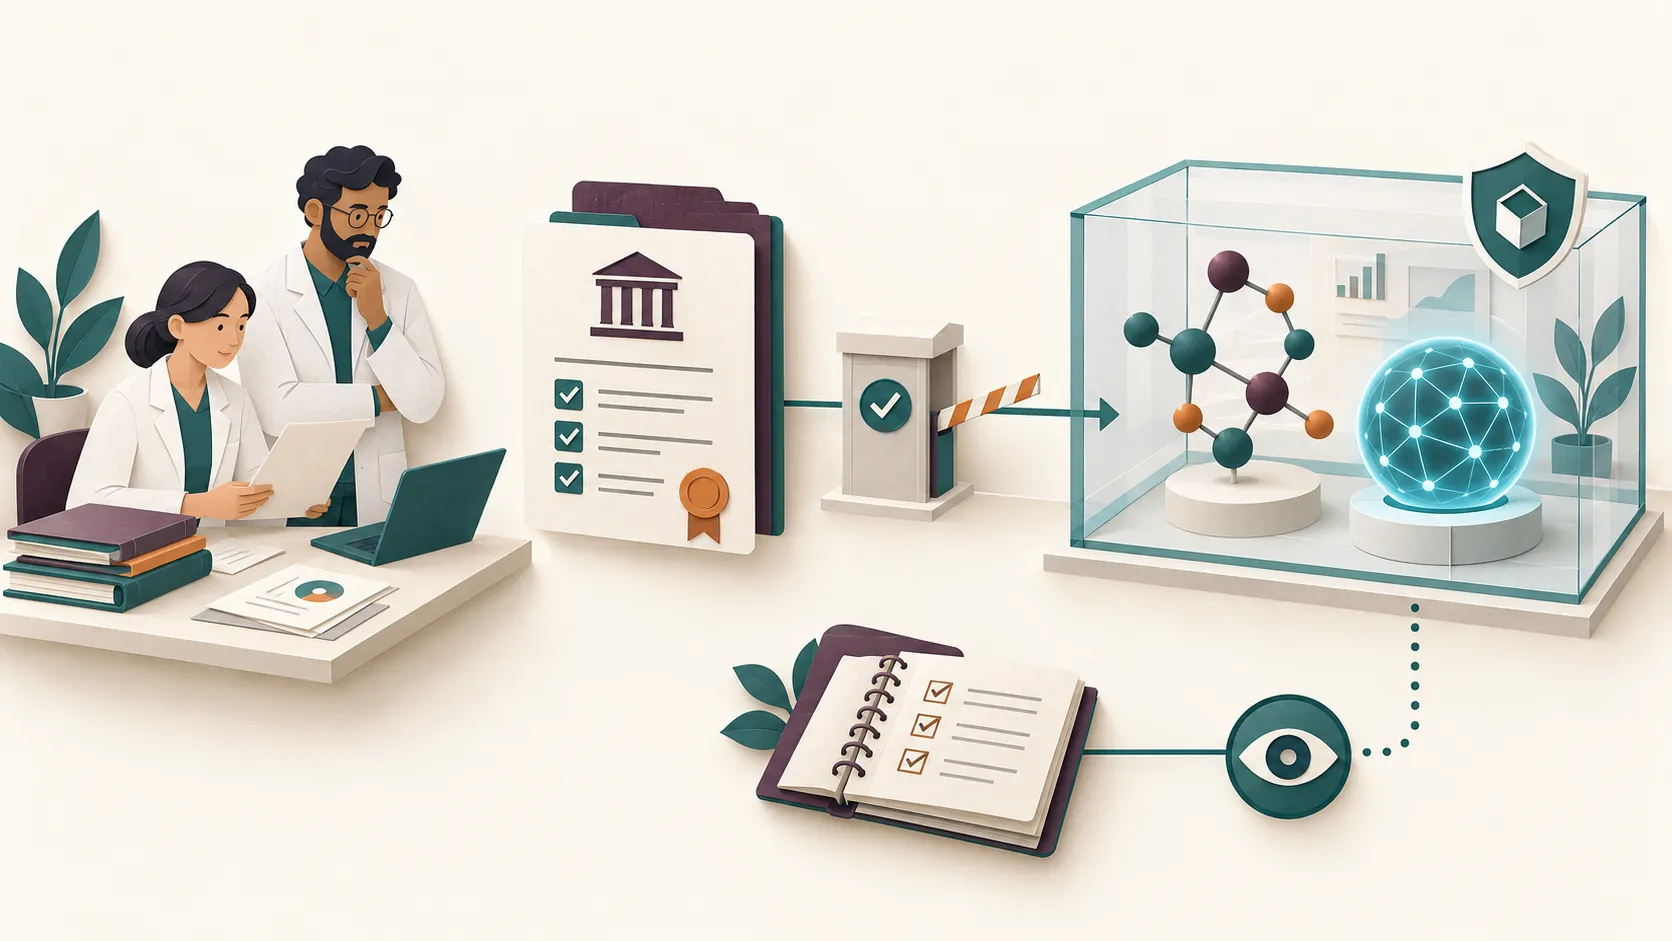
LSVPの利用資格を得るためには組織審査を受ける必要があり、研究上の実績や資格、セキュリティ基準、倫理的な研究監督体制の確認が含まれます。組織としての確認を受けた後に、チームはアクセス要件に応じて「Standard Use」または「High-risk Use」の利用許可を申請できます。
「Standard Use」と「High-risk Use」の2つの利用許可
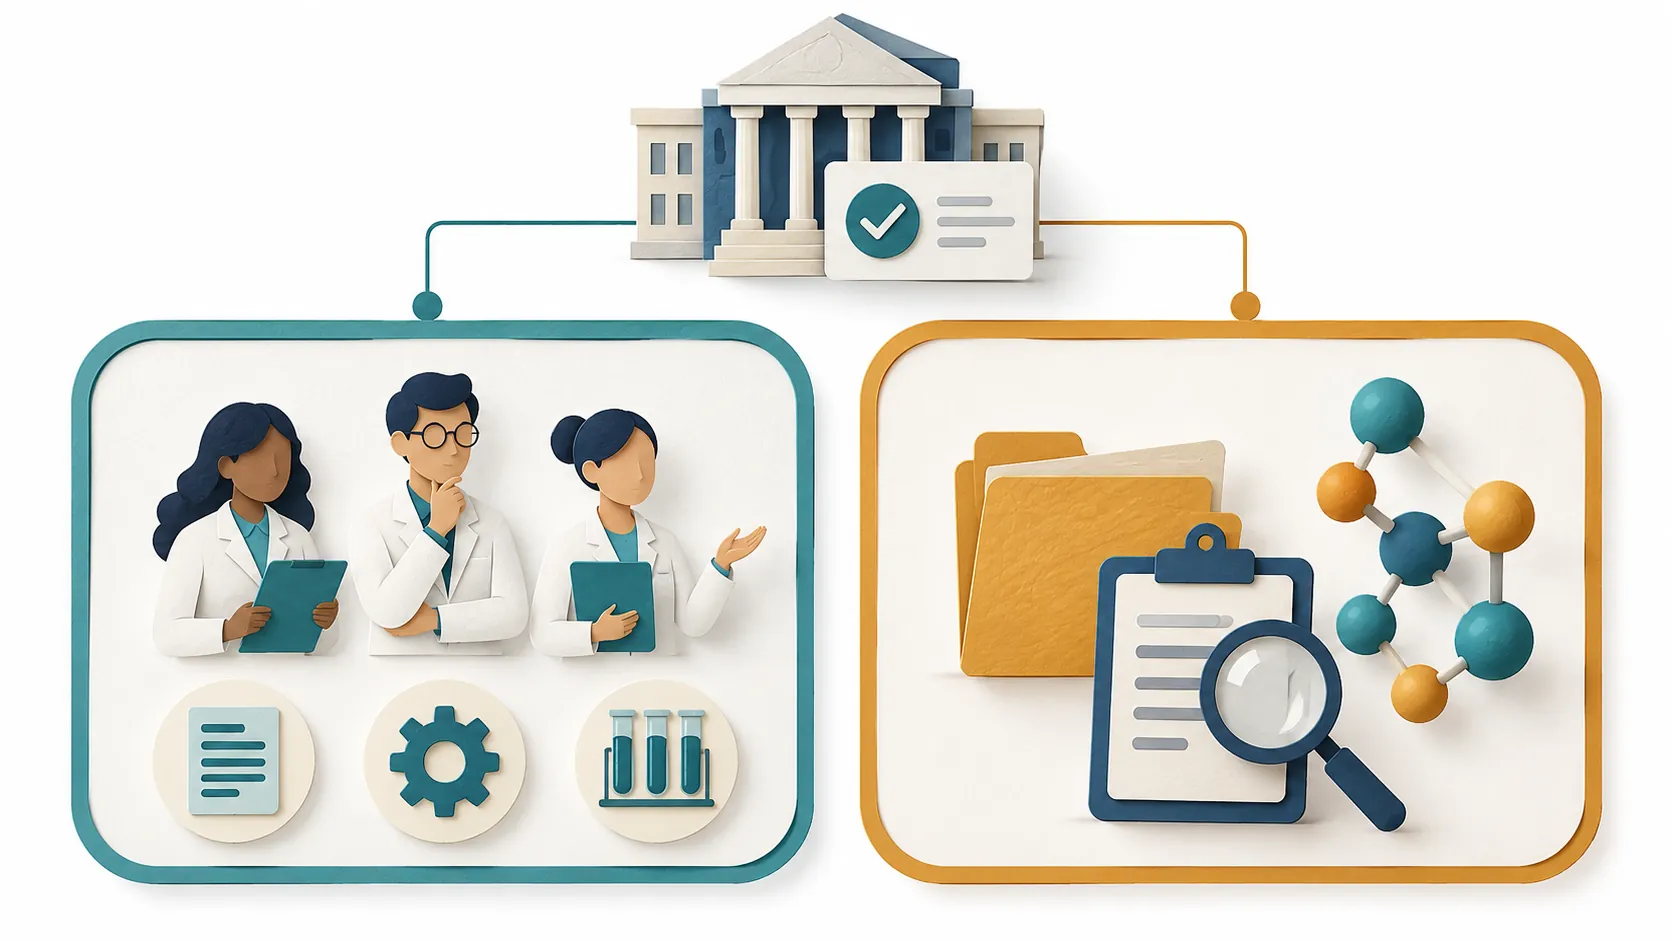
LSVPで提供される利用許可には、大きく分けて「Standard Use」と「High-risk Use」の2種類があります。
Standard Useは、基礎科学、研究開発、サプライチェーンや製造、臨床開発、品質保証、薬事対応など、日常的な幅広い業務を想定した利用許可です。チーム全体に付与することができ、有効期間は1年で毎年更新されます。発表時点ではClaude Mythos 5.1、Opus 5、Sonnet 5に適用されます。
一方のHigh-risk Useは、Standard Useの安全措置で制限される領域に取り組むための追加許可です。こちらは追加審査を伴い、チーム全体ではなく単一の研究プロジェクト単位で適用されます。更新周期も6か月ごとと短く設定されています。発表時点でHigh-risk Useが利用できるモデルはOpus 5およびSonnet 5で、Mythosについては追加審査を受けた少数の組織に限定されています。なお、High-risk Useは生物学関連の遮断措置を解除するものの、サイバー攻撃関連の分類器をはじめとするその他の安全措置は維持されます。
申告用途に沿った監視と30日間のデータ保持
LSVPの運用設計で特徴的なのは、潜在的に有害と判断された要求を個々の要求時点で拒否するリアルタイム遮断から、行動パターンを確認するオフライン監視へと安全措置を移行させている点です。これにより、正当な研究業務が過剰な制限で中断されるリスクを減らす狙いがあります。
モデルへのアクセス権限は申請時に指定した具体的な用途と結び付けられており、Anthropicは申告された安全な範囲を外れる利用パターンを特定するために通信を継続的に監視すると説明しています。申請時の用途説明は、求人票に記載するような概要レベルで記述することとされ、機密情報や知的財産を含めないよう案内されています。
この監視を効果的に行うため、LSVPの通信データには30日間の保持が義務付けられています。この保持データは厳格に隔離され、モデルの学習には使用されず、Anthropicの生命科学研究チームもアクセスできない運用制限が課されています。
また、許可されていない活動が生じた場合、Anthropicは組織の管理者にその事例を通知できるとしており、事前合意した時間枠の中で原因の切り分けや是正措置を行うことが想定されています。ただし、すべての事象が通知される保証や具体的な対応時間数は公表されておらず、事前の取り決めに委ねられます。
アクセス管理が重視される背景と提供経路の制約
組織審査や継続監視が求められる背景には、認証情報の不正利用に対する懸念があります。Anthropicが公表した脅威インテリジェンス報告(Countering misuse of AI: September 2026)では、顧客環境から盗まれたAIのAPIキーが悪意ある活動において追加の計算資源として転用された事例が報告されています。この事例はAnthropic自身のシステム侵害によるものではなく顧客側の環境から鍵が流出したものですが、正当な権限であっても認証情報が漏洩すれば不正に利用されるリスクがあることを示しています。
導入を検討する上では、提供経路や環境の制約も把握しておく必要があります。発表時点においてLSVPは、API利用向けのファーストパーティーコンソール、およびClaudeのEnterpriseプランとTeamプランで利用可能です。個人向けプランや第三者プラットフォームには対応していません。
また、ベータ段階のLSVPはBAAを有効にした組織では利用できない制限があります。なお、患者情報を扱う個別構成の適合性は確認されておらず、組織設定や利用経路の変更だけで患者情報を扱えると判断することはできません。利用インターフェースによる挙動の違いもあり、APIやClaude Scienceでは利用許可をネイティブに切り替えられますが、Claude.aiやClaude Code(API認証利用を除く)では初期段階において事前選択された既定の許可のみが適用されます。
自社業務への適用と既存システム連携の進め方
例えば国内の企業が品質保証部門の文書整理業務にAIを導入する場合を仮定すると、まずは日常的なチーム共通業務とプロジェクト固有の業務を切り分け、業務内容を整理することが検討の第一歩となります。実際の利用許可区分は業務の高度さやプロジェクト単位だけで決まるのではなく、Standard Useで遮断される領域を扱うかどうかの個別審査による点に留意が必要です。
さらに、30日間のデータ保持が社内の機密保持規定に適合するかを確認した上で、既存の社内文書管理システムや認証基盤とどのように接続するかを整理する必要があります。万が一、申告用途からの逸脱が疑われた際に、誰が社内の責任者として切り分けを行うかという連絡体制もあらかじめ整えておくことが現実的です。
デノフへのご相談について
生命科学や品質管理などの専門業務にAIを組み込む際は、業務ごとの利用範囲の選定や、既存システムとの連携設計、データ取扱方針の整理が欠かせません。
デノフでは、業務の棚卸しからAIを活用する業務の選定、適切なツールの選定、そして既存の社内システムと連携させた自動化の要件定義まで、一貫した技術支援を提供しています(詳しくはデノフのサービス案内をご覧ください)。
自社の業務要件に合わせたシステム接続や運用手順の整理をご検討の際は、デノフへの相談窓口よりお気軽にお問い合わせください。