AWSが公開したメッセージング向けAIエージェントスキル
2026年9月25日、AWSはAWS End User MessagingとAmazon SESにおいて、AWS MCP Server向けのAIエージェントスキルを公開したと発表しました(AWS What's Newの発表)。
これまで開発者は、複数の公式ドキュメントや管理画面を行き来しながらメッセージング機能を実装する必要がありました。今回のスキルでは、送信元の確認、ブランド付きRCS(Rich Communication Services)エージェントの構築、本番メール送信といった手順について、AIコーディングエージェントが段階的な案内を提供します。発表ではClaude Code、Codex、Cursor、Kiroなどのエージェント環境に対応することが示されています。
案内のみの利用とAPI実行の境界
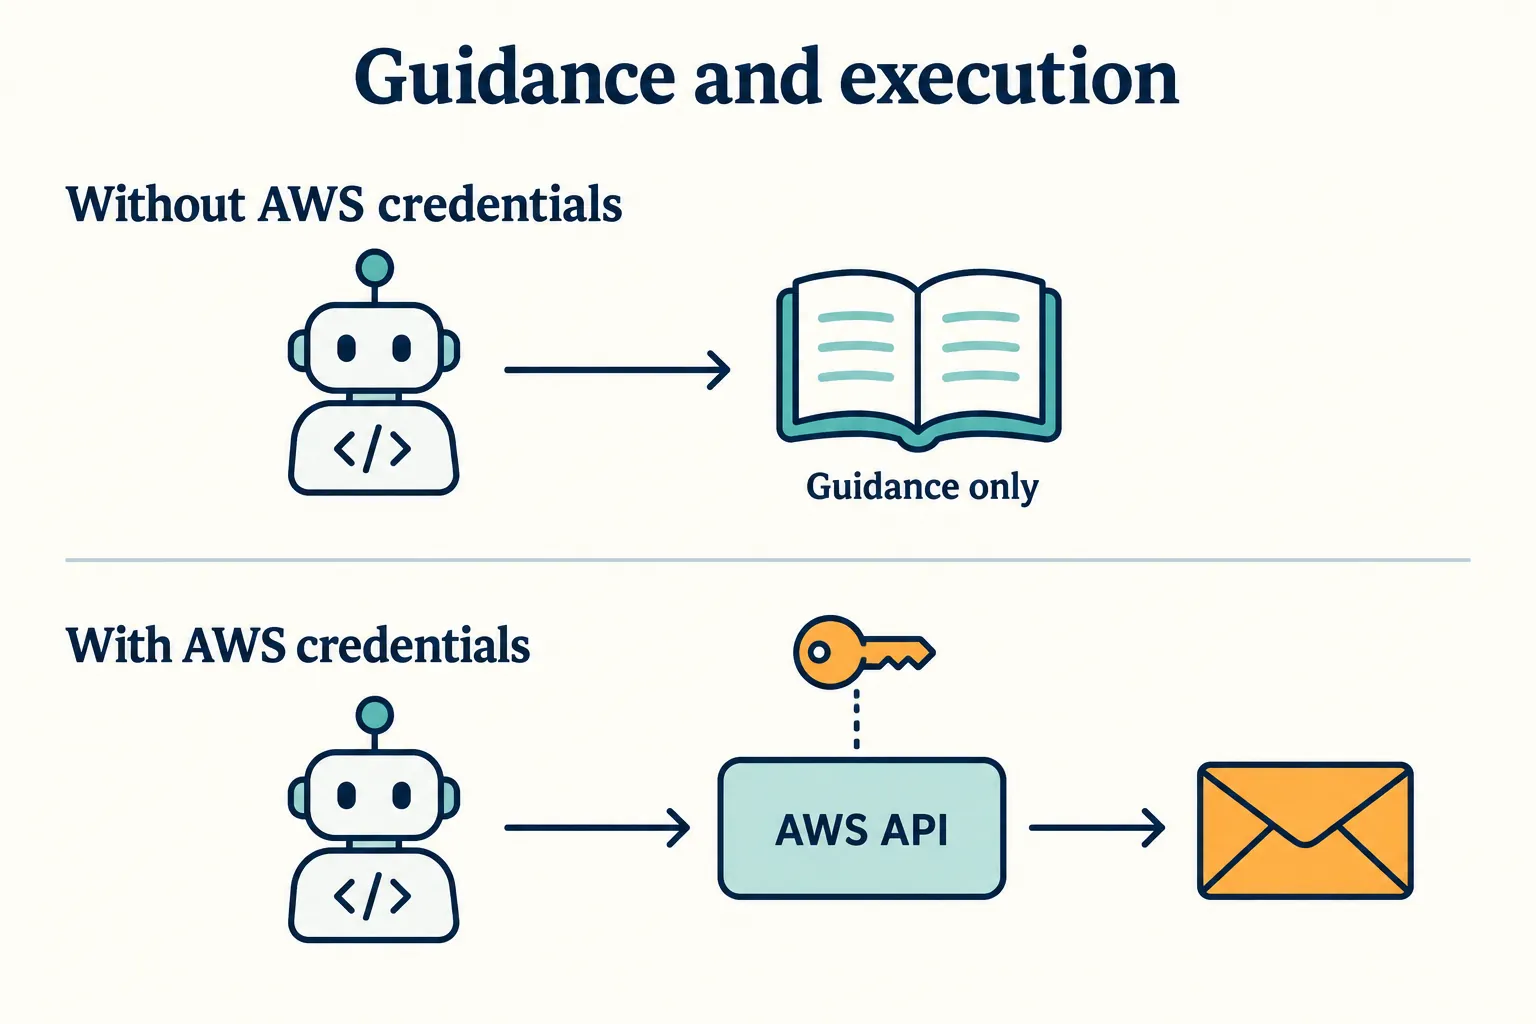
このスキルを検討するうえで確認しておきたいのが、手順の案内を受ける段階と、AWS上で実際にAPIを呼び出す段階の違いです。
AWS End User Messaging SMSの設定ガイドでは、ワンタイムパスコード(OTP)の送信やRCSブランドエージェントの作成、SMS送信登録、サンドボックスから本番環境への移行などが案内対象の例として挙げられています。また、Claude CodeやCodex、Cursor向けには「aws-core」プラグインに当該スキルがあらかじめ同梱されており、個別のスキル追加手順を省ける構成になっています。
重要な点として、公式ガイドではAWS認証情報を設定したエージェントであれば基盤となるAPI呼び出しも実行できる一方、認証情報が設定されていない場合は案内のみを提供すると説明されています。このように認証情報の有無で実行できる範囲が異なるため、まずは認証情報を渡さずに必要な設定作業やドキュメントの参照案内だけを受けるか、認証情報を付与して操作実行まで任せるかを明確に切り分ける進め方を検討できます。
複数アカウント環境と認証方式の選択
開発環境や検証環境と、本番環境のアカウントを分けて運用している組織では、接続先となるAWS MCP Serverの認証方式も検討事項になります。
AWS MCP Serverの設定資料によると、接続にはOAuthとSigV4という2つの認証オプションがあります。同一セッション内で複数のAWSアカウントを切り替えるクロスアカウント運用(マルチプロファイル切り替え)を行う場合、OAuthではサポートされておらず、SigV4認証を利用する必要があると明記されています。自社の開発体制が単一アカウントでの試行にとどまるのか、複数環境を横断するのかによって、初期の接続構成を選ぶ必要があります。
国内の予約・顧客管理システムへ応用する際の考え方
公式スキルが提供するのはメッセージング開発の標準的なナビゲーションであり、自社の業務要件や日本国内向けの固有条件までを自動で満たすものではありません。国内向けSMSやRCSの送信元登録要件、Amazon SESのサンドボックス解除基準などは、個別の確認が必要です。
たとえば、既存の予約管理システムで「予約変更時の通知」を改善する仮定例を考えてみます。まずは開発担当者が公式スキルから設定手順の案内を受け、通知を送るトリガーとなる業務イベントや宛先データの所在を整理します。そのうえで、日本向けの通信要件を確認し、限定した検証用宛先へのテスト送信と、既存システム側への送信結果ログの記録を小さく試す計画を立てます。このように、外部スキルの案内を活用する部分と、自社のデータや要件を整理する部分を分けることで、無理のない検証が進められます。
既存システムの通知業務と開発範囲の整理
開発支援ツールを取り入れる場合でも、どの契機で誰にメッセージを送り、送信結果をどう管理するかという業務仕様の整理は個別に必要です。
デノフでは、Webサイト・業務システムの設計・開発・運用保守を通じて、予約管理や顧客管理など業務に合わせたシステム開発やAI活用支援を行っています。既存システムの仕様を踏まえ、どの工程にAIツールを適用し、どこを個別開発とするかの要件整理や実装範囲の検討に対応しています。
自社の通知業務の見直しや、開発支援ツールを安全に試すための範囲設計について検討されている場合は、デノフへの相談窓口よりお問い合わせください。